新闻资讯
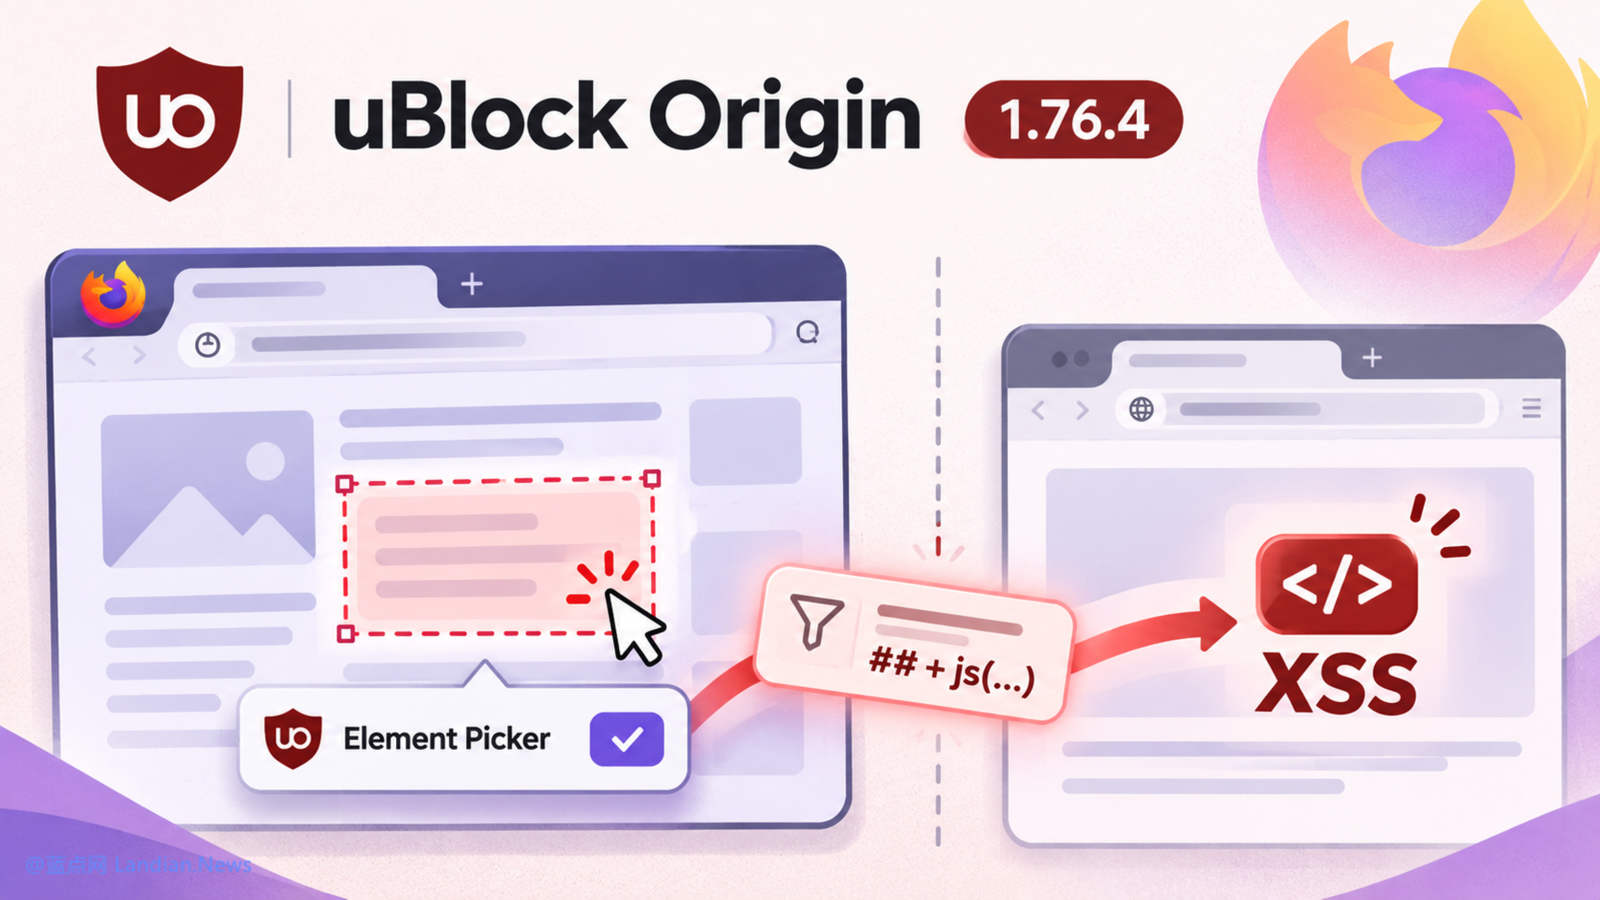
知名广告拦截插件uBlock Origin出现高危漏洞 恶意网站可在其他网站运行脚本
知名广告拦截扩展程序 uBlock Origin 日前被爆出高危跨站脚本漏洞,在特定过滤规则条件下,恶意网站可以操作扩展程序的元素选择器,诱导用户点击后写入任意可信过滤规则,进而在其他网站页面上运行恶意脚本。目前相关漏洞已经在公开披露前完成修复,受影响的版本为 uBlock Origin 1.75.2 及之前的版本
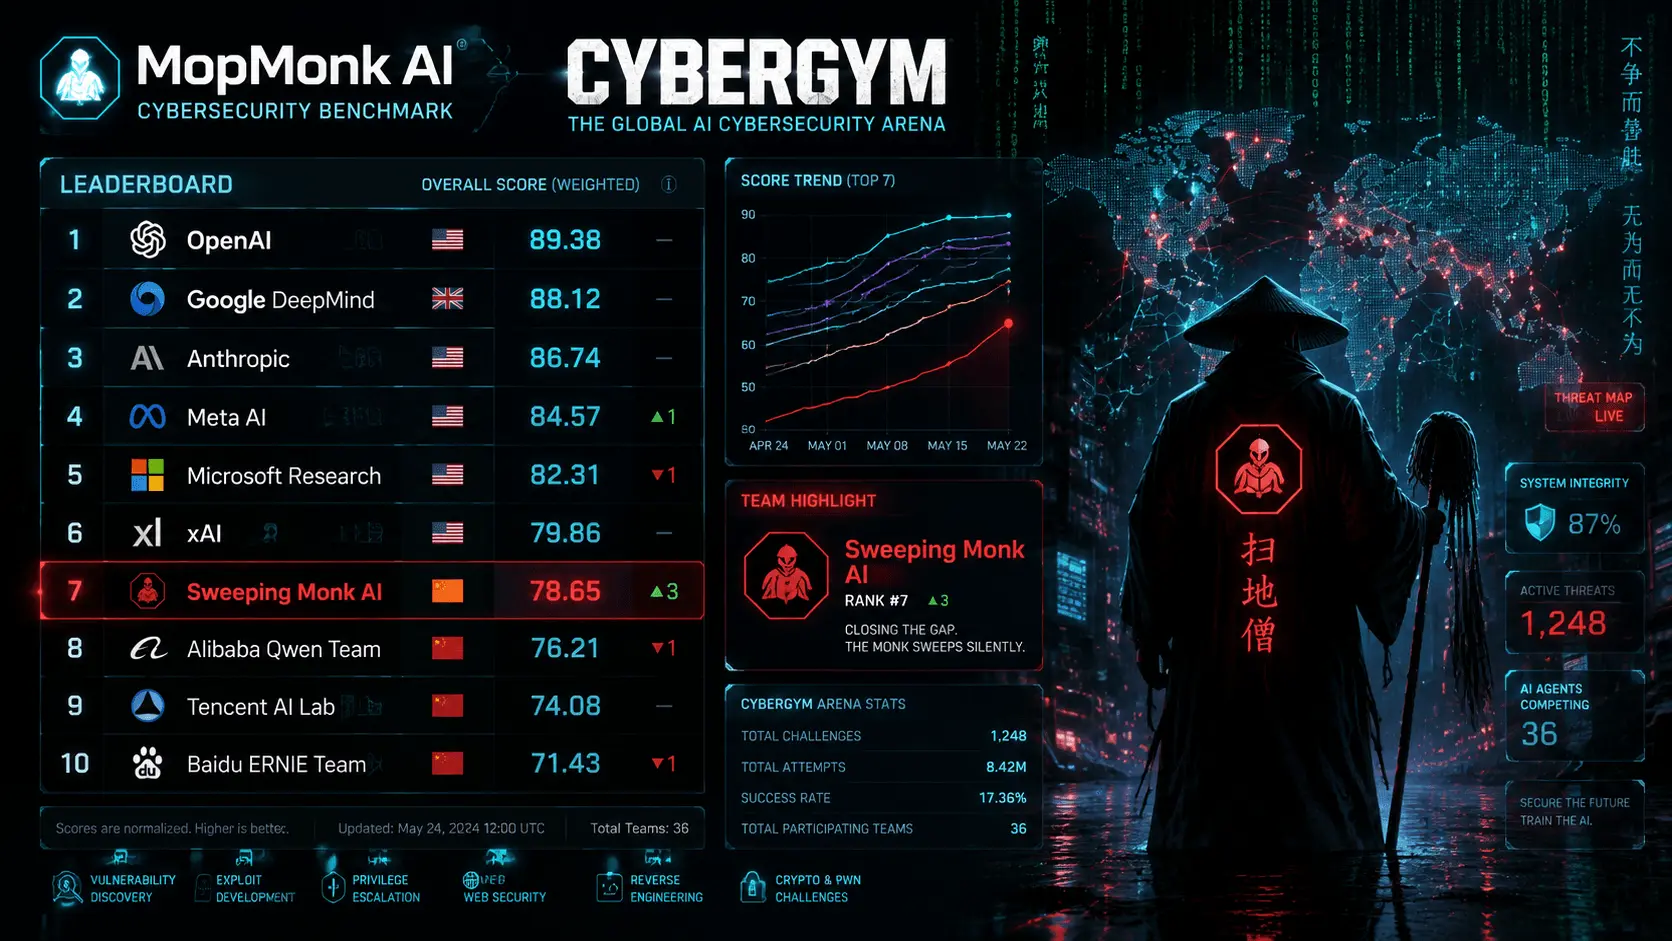
扫地僧 MopMonk:一个没有官网的中国团队,把 AI 送上了漏洞擂台
# 扫地僧 MopMonk:一个没有官网的中国团队,把 AI 送上了漏洞擂台疑似github:https://github.com/MopMonkAI/2026 年 11 月,一个叫 MopMonk 的代号出现在 CyberGym 榜单第七位。排在它前面的是 OpenAI,排在它后面的是我们在过去两年里反复听到的那串名字。它没有官网,没有发布会,没有创始人的励志
Check Point安全网关遭PHP2Shell攻击,VMware ESXi主机被植入数据擦除软件
易受攻击的Check Point安全网关实例成为PHP2Shell攻击的目标,攻击者在VMware ESXi主机上部署了数据擦除恶意软件。该攻击活动始于10月30日,最初针对以色列组织。整个攻击行动——从初始访问、横向移动到部署PHP Webshell——均由同一威胁行为者完整实施。研究人员发现,在部分案例的破坏性阶段出现了
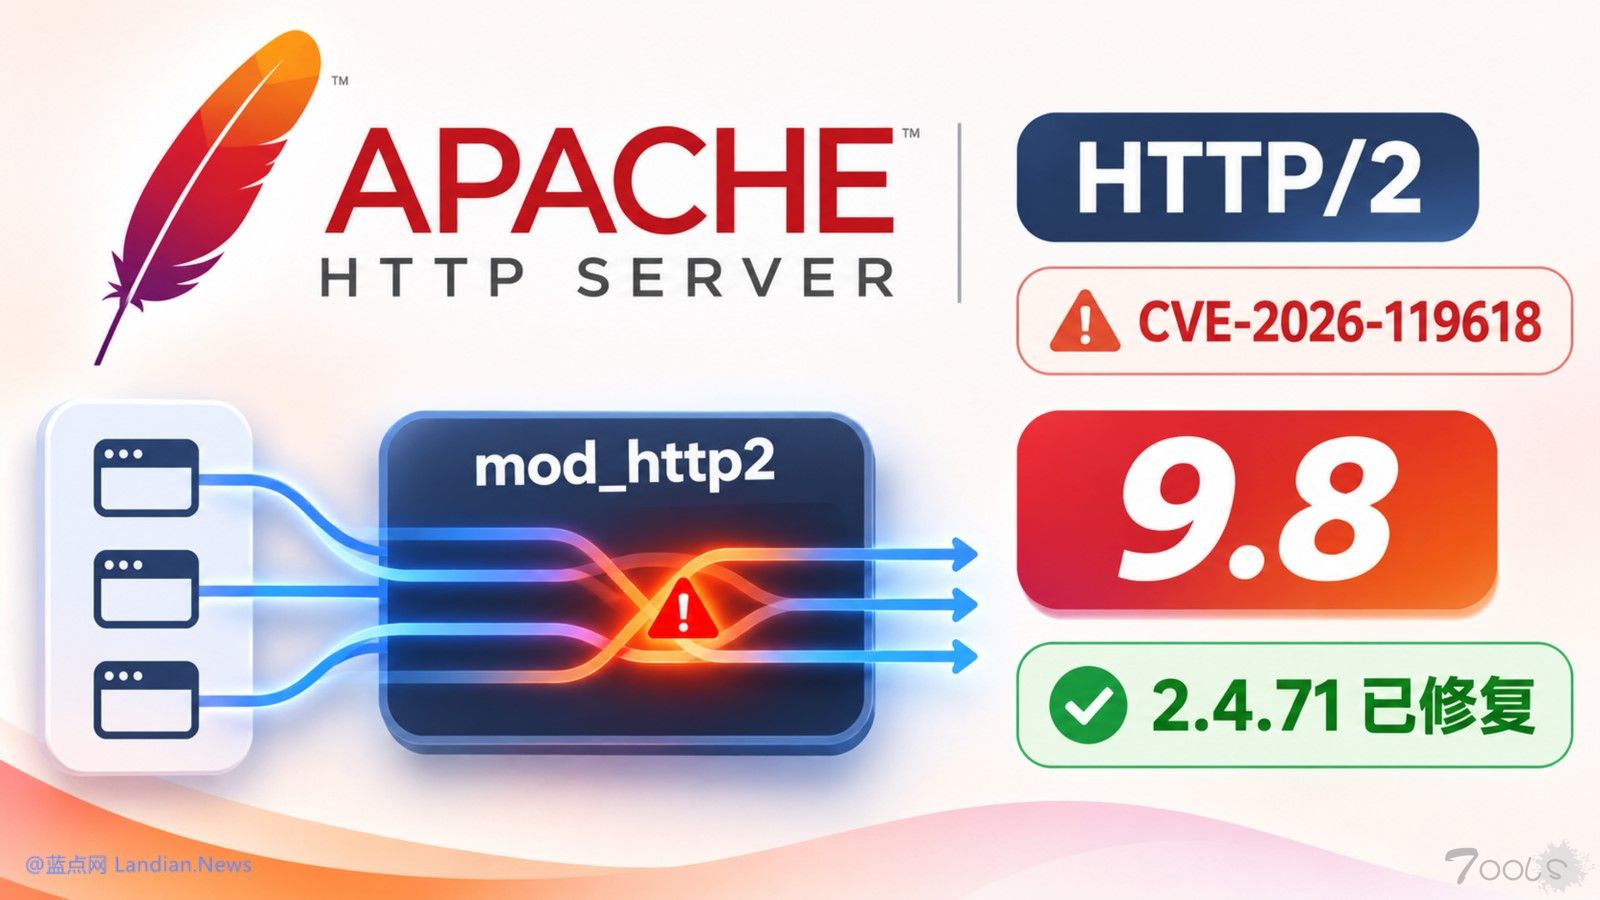
Apache HTTP Server出现严重安全漏洞 开启HTTP/2的服务器可能被远程代码执行
知名开源服务器软件 Apache HTTP Server 出现严重安全漏洞,攻击者可以在访问受影响服务的情况下,通过构造请求破坏服务器内存,进而以 Web 服务进程权限执行代码。Apache 已经在 2026 年 11 月 11 日发布 HTTP Server 2.4.71 版修复该问题,建议使用 Apache 的网站立即升级,若暂时无法升级则可以临时
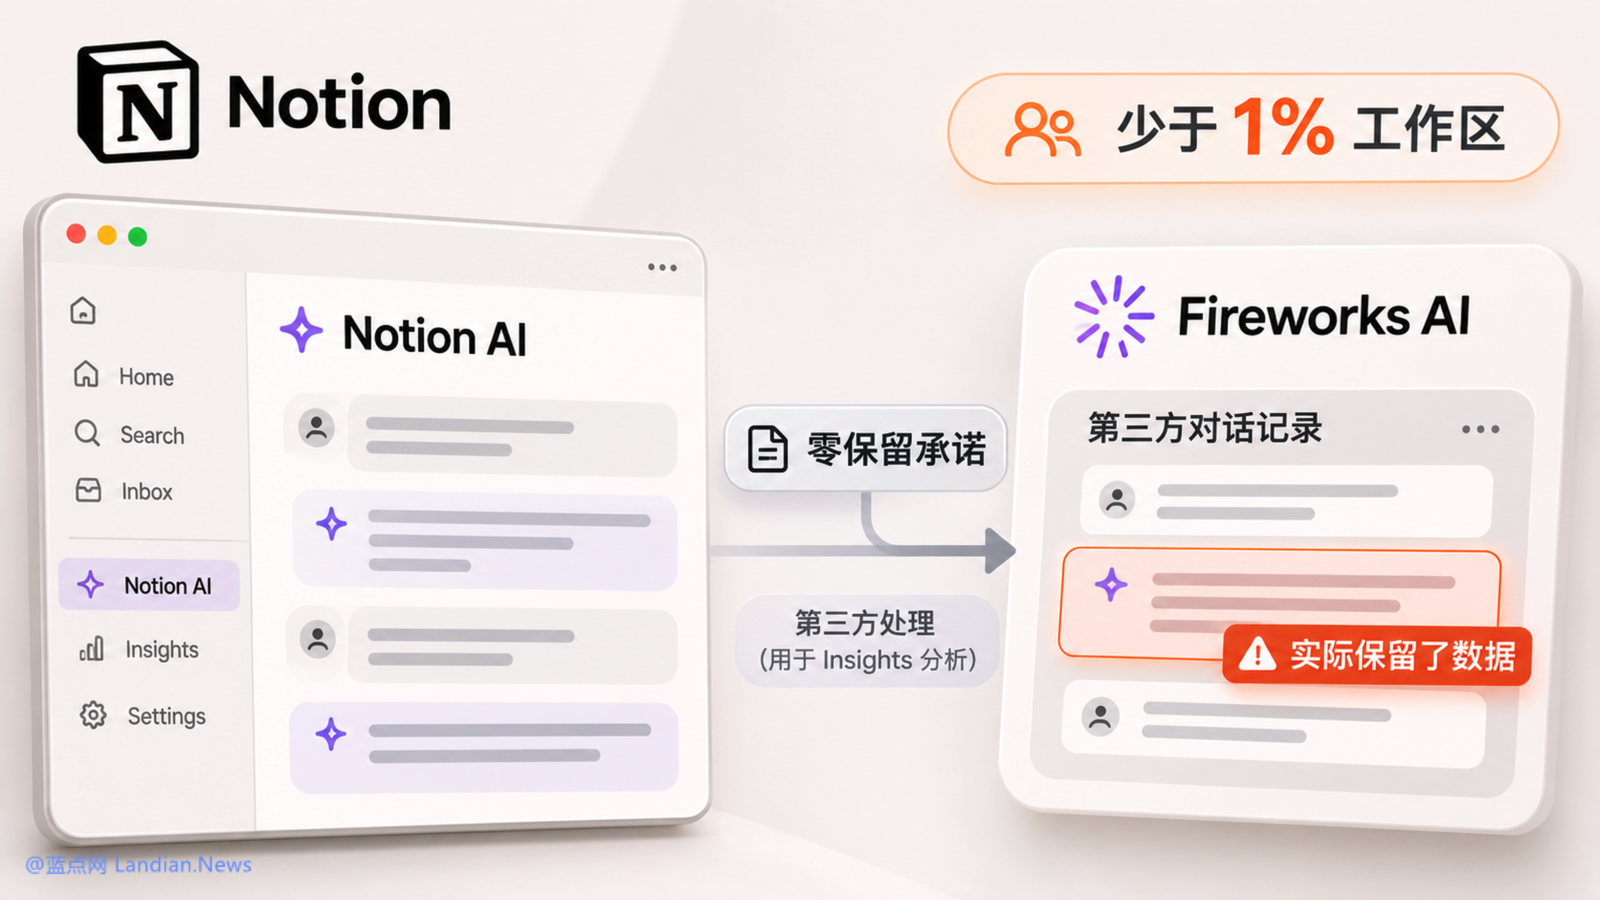
知识库应用Notion承认用户AI聊天记录泄露 若输过密码或API密钥则应立即更换
知名个人笔记和知识库应用 Notion 日前发布公告承认用户的部分 AI 聊天记录泄露,该公司称受影响的工作区占全部工作区的比例不到 1%,不过即便如此也有大量用户受影响,目前 Notion 正在通知受影响的用户。本图片由 AI 生成,仅做示意使用 将聊天记录交给 Fireworks 导致数据泄露:此次数据泄露的源头
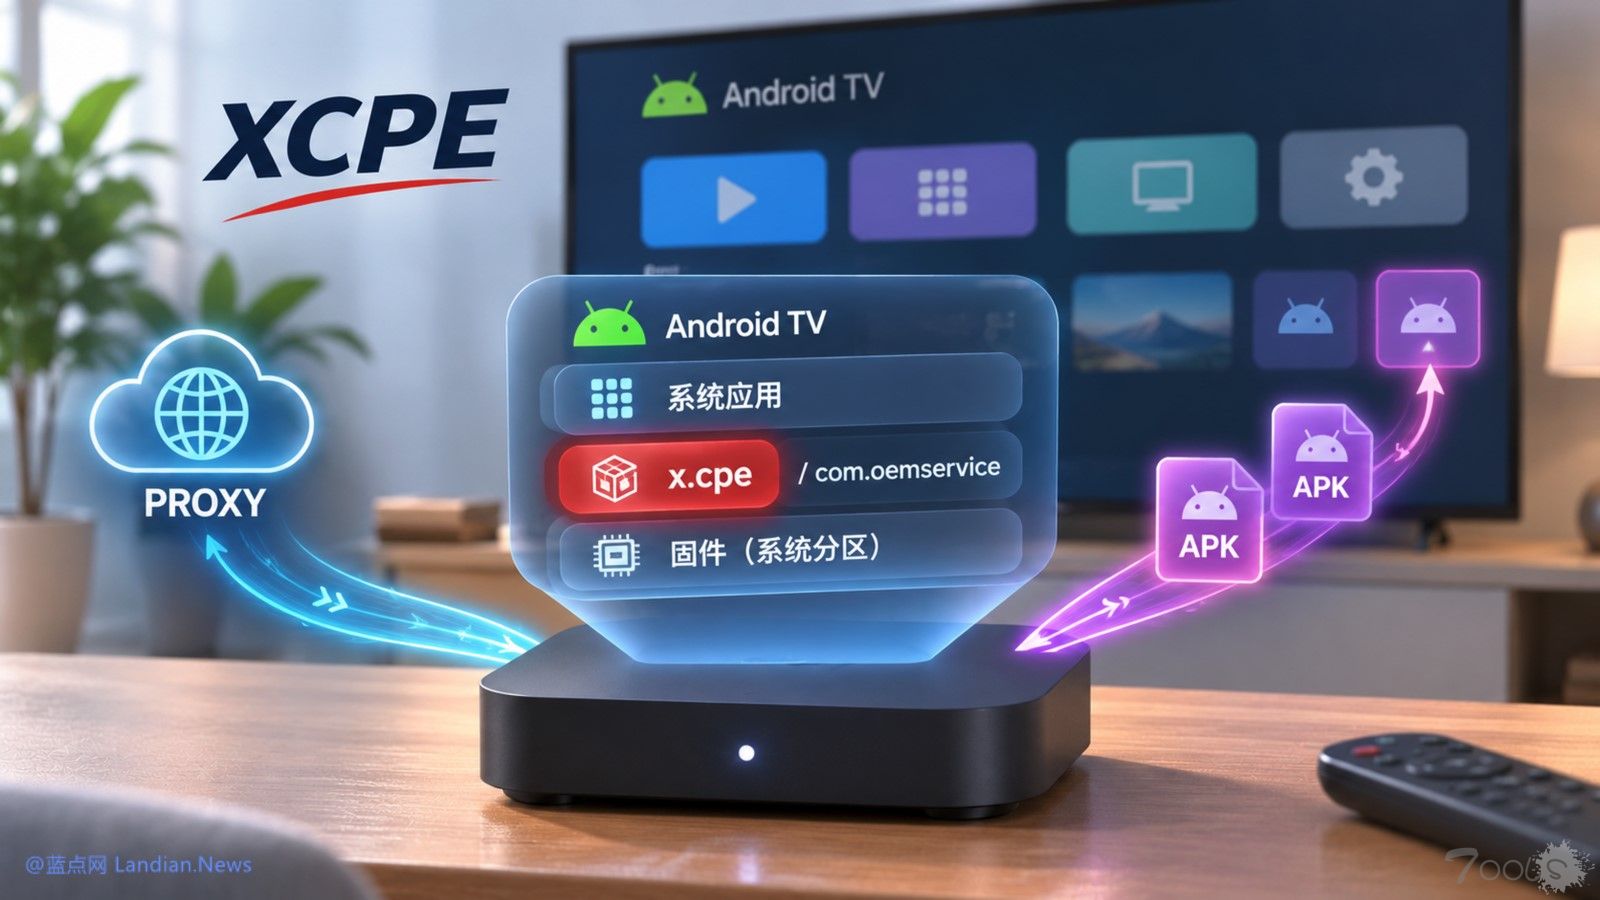
视壮科技在超过130万台安卓电视盒子里预装后门 谷歌宣布摧毁其C2服务器并切断认证合作
谷歌威胁情报团队日前发布报告宣布已经与安全厂商及执法机构合作,破坏名为 XCPE 的超大规模僵尸网络。该僵尸网络通过预装在安卓电视盒子固件中的后门程序,将超过 130 万台电视盒子远程控制,设备分布在全球多个国家和地区。谷歌高度确信设备制造商深圳视壮科技 (Videostrong) 为牟利而开发、部署和运
密码管理器被拖库怎么办?mSecure疑似被拖库 要求用户重置保存的所有密码
密码管理器 mSecure 开发商日前向现有和曾经使用过该软件的客户发送安全通知,该密码管理器称公司近期发现与应用有关的可疑活动,建议用户立即保护保存在 mSecure 中的敏感信息,包括考虑更改密码、重新设置 2FA 验证以及删除现有的通行密钥。本图片由 AI 生成,仅做示意使用 难道是用户密码库被拖库且
FBI称朝鲜应对币安逾60亿美元的攻击事件负责,并公布涉案加密货币地址
美国联邦调查局(FBI)发布信息称,朝鲜民主主义人民共和国(朝鲜)应对2026年10月29日左右从加密货币交易所币安(Binance)窃取超过60亿美元虚拟资产一事负责。FBI将此次具体的朝鲜恶意网络活动命名为“TraderTraitor”。FBI 联合美国特勤局(USSS)和美国国税局刑事调查局(IRS-CI)的合作伙伴观察到
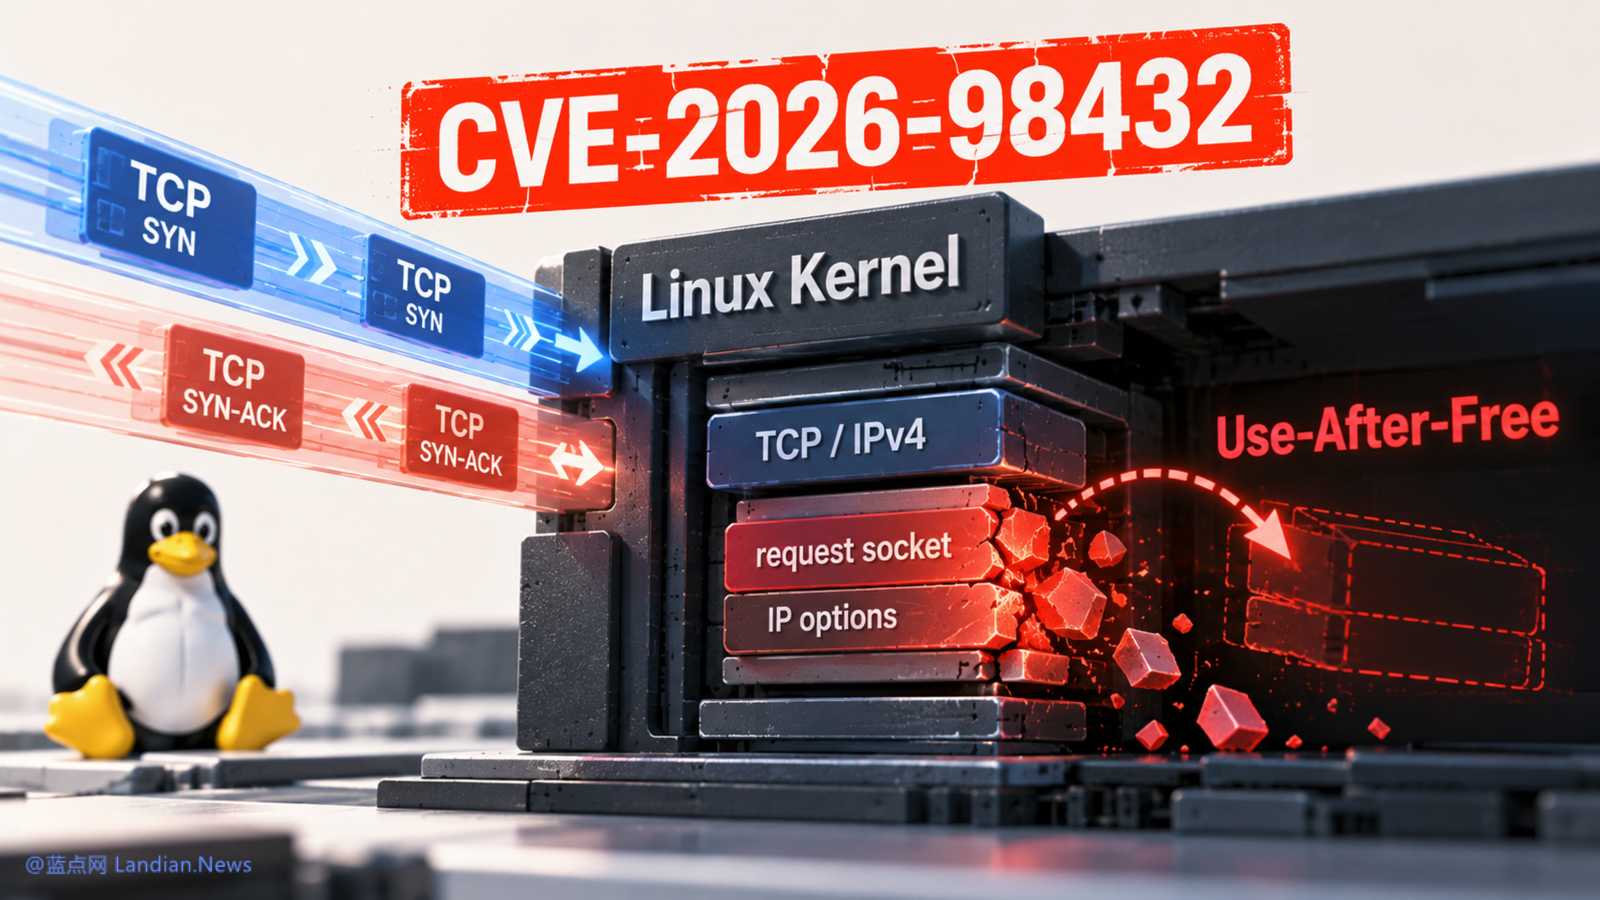
Linux Kernel IPv4 TCP高危漏洞曝光 AI利用漏洞可以远程获得root权限
Linux Kernel 中的新安全漏洞正在受到关注,该漏洞编号为 CVE-2026-98432。日前 A 社研究人员使用 Claude AI 模型编写针对该漏洞的概念验证程序,在特定环境中远程攻击者无需凭据或用户交互即可获得 root 权限并执行任意代码。 上游已经修复但需要发行版同步更新:该漏洞最初在 2026 年 10 月 15 日公
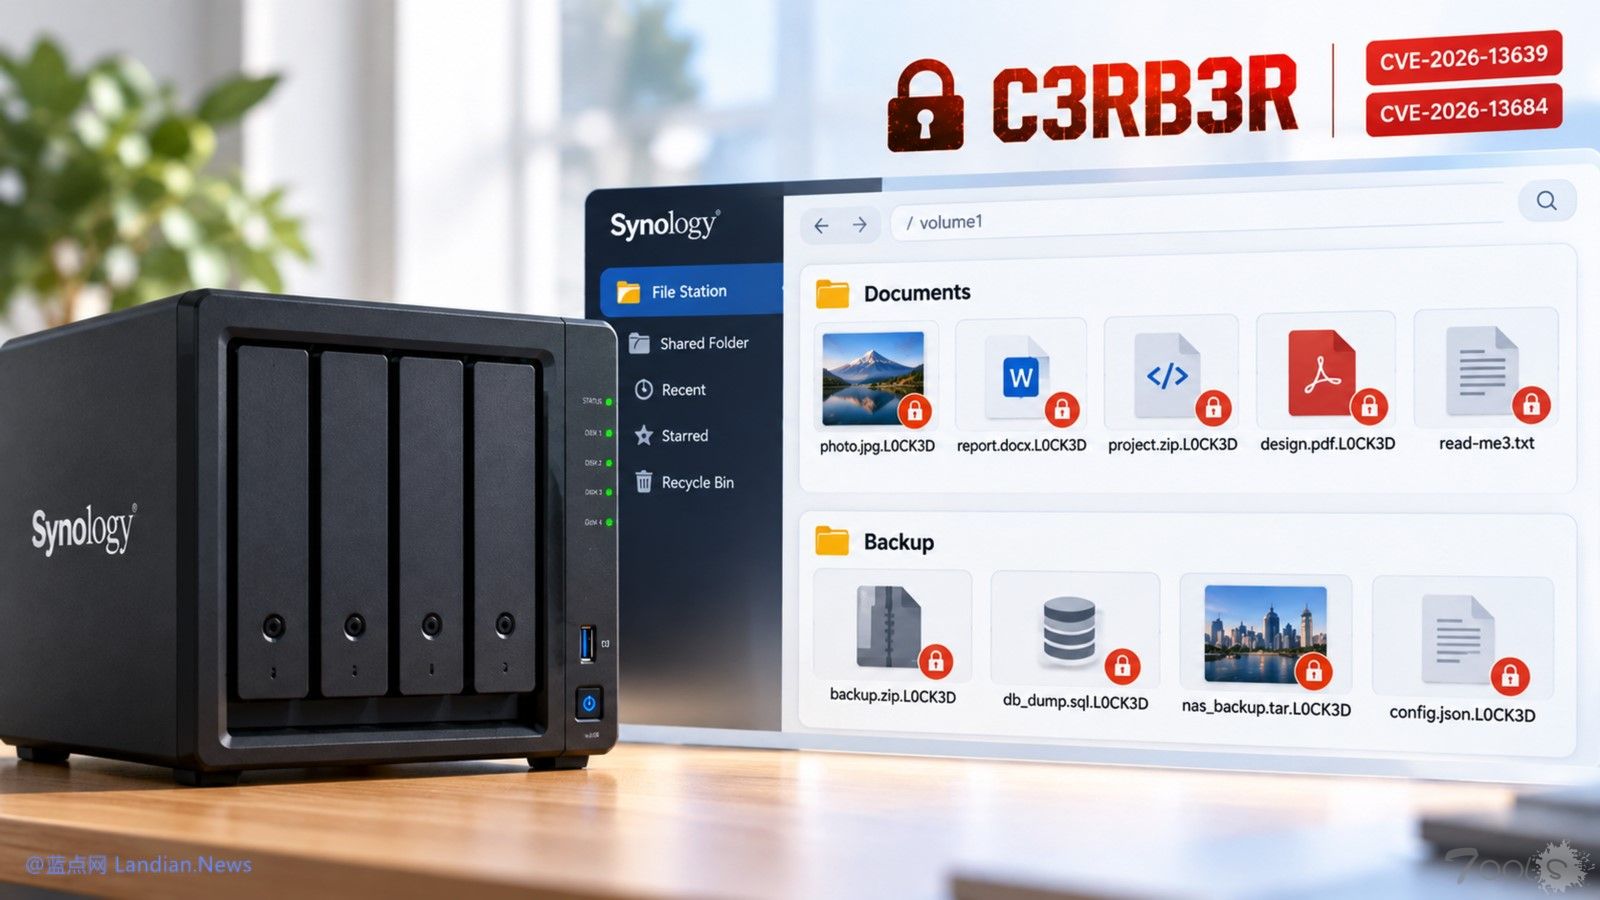
群晖NAS安全预警:部分用户未及时更新系统和软件被勒索软件全盘加密数据
近期多名群晖 NAS 用户报告设备遭到勒索软件攻击,照片、文档、代码仓库和备份文件被加密,文件名出现.L0CK3D 后缀。360 反勒索团队称该团队处置的多起事件涉及 C3RB3R 勒索软件,攻击者利用 9 月披露的群晖 DSM 漏洞发起攻击。**确保群晖 DSM 和套件都是最新版:**360 称本轮攻击黑客使用 CVE-2026-13