安全研究
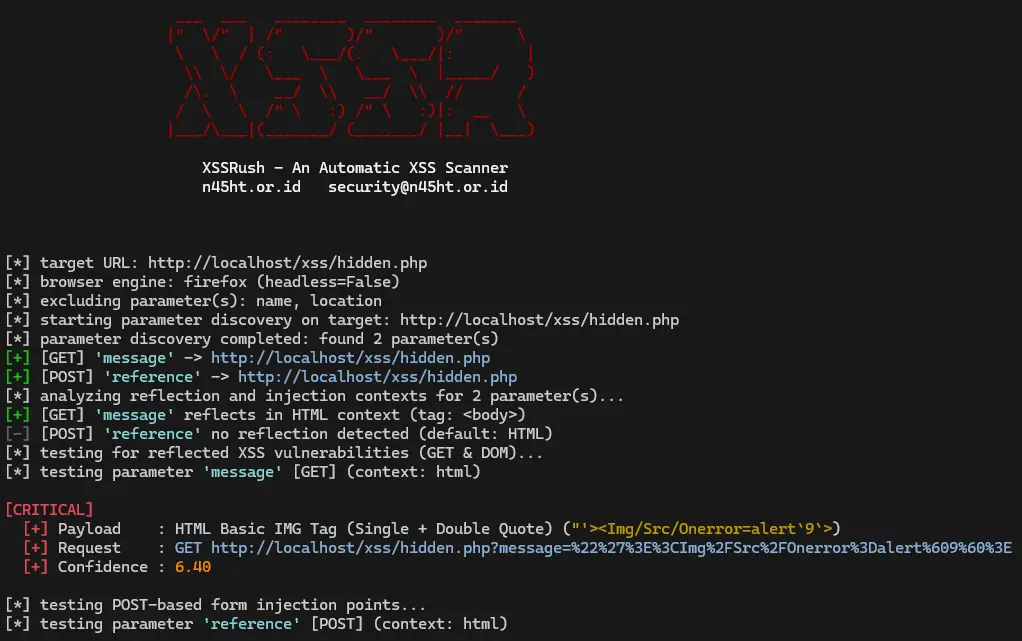
XSSRush:自动化多向量跨站脚本 (XSS) 扫描器
# XSSR**XSSR (XSSRush)是由****(https://github.com/N45HT)**开发的自动化跨站脚本 (XSS) 漏洞扫描器和安全审计器。通过**Playwright**驱动真实的无头浏览器实例,XSSR 可以接入浏览器事件循环,拦截真正的 JavaScript 执行(例如`alert`,` get`、 `confirm``get`、`get` `prompt`)。它通过直接在 D
SSHole:OpenSSH 在 musl Linux 上存在密码认证绕过漏洞,可导致未授权登录
# SSHole:OpenSSH 在 musl Linux 上存在密码认证绕过漏洞,可导致未授权登录漏洞类型: SSH 身份认证绕过 影响组件: OpenSSH、musl libc 主要影响系统: Alpine Linux、OpenWrt、Buildroot、Yocto 等基于 musl 的 Linux 系统 核心问题: 特定配置下,原本禁止密码登录的 SSH 账户,可能接受任意超
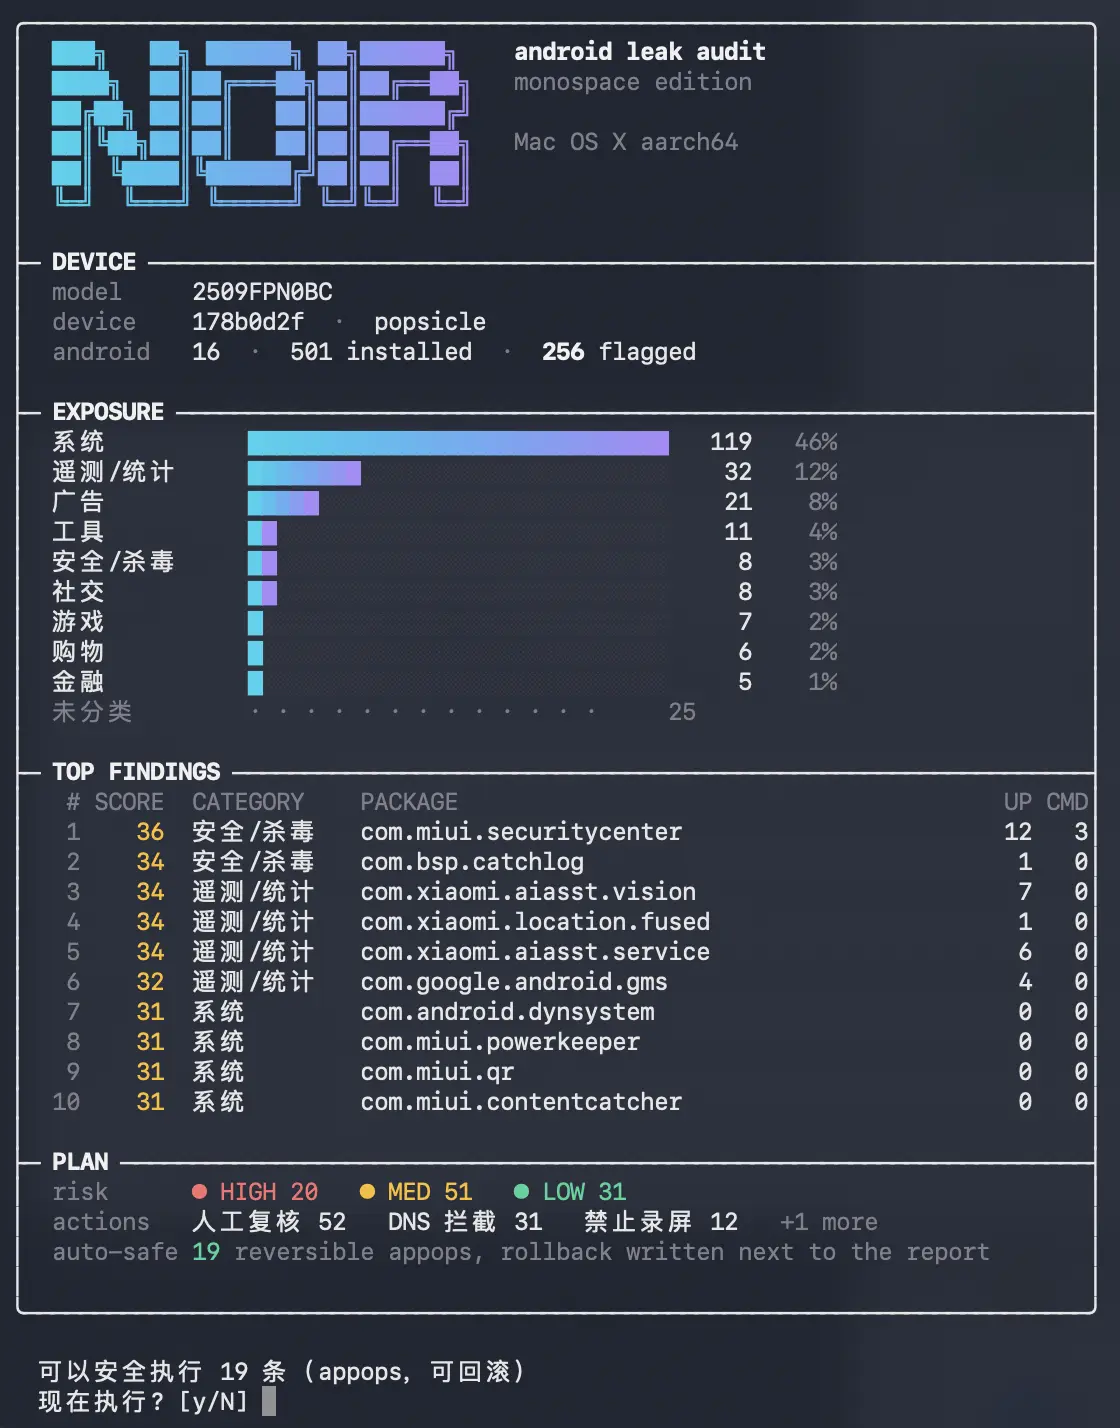
NOIR:跑在电脑上的手机隐私审计工具
``` ███╗ ██╗ ██████╗ ██╗██████╗ ████╗ ██║██╔═══██╗██║██╔══██╗ ██╔██╗ ██║██║ ██║██║██████╔╝ ██║╚██╗██║██║ ██║██║██╔══██╗ ██║ ╚████║╚██████╔╝██║
PHP2shell漏洞已被成功利用
AI搜索厂商Perplexity检测与响应负责人Adel Karimi通过蜜罐捕获了相关恶意活动。记录显示,攻击者已成功在一套运行PHP 8.4.26的Apache mod_php环境中实现远程代码执行。Karimi表示:“目前已有确凿证据证实攻击者实现了远程代码执行,并成功获取可用的内存泄露数据。这并不只是导致程序崩溃、随后出现
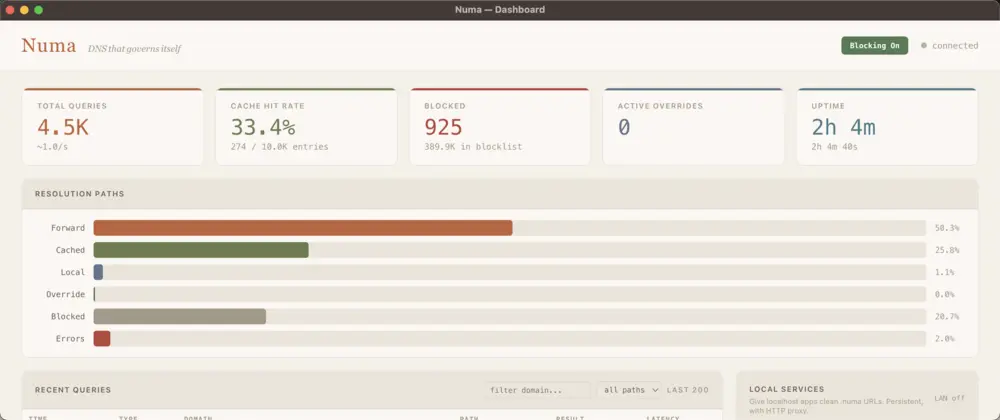
Numa:用 Rust 编写的便携式 DNS 解析器
# NumaGithub:https://github.com/razvandimescu/numa一个便携式 DNS 解析器,集成在单个二进制文件中。它可以屏蔽任何网络上的广告,命名您的本地服务(`frontend.numa`),自动恢复任何主机名,并使用**ODoH(RFC 9230)**加密每个出站查询,确保没有任何一方能够同时看到您的身份和查询内容——所
apk-reverse:适用于 Android APK 逆向工程分析
# apk-reverse面向 Android APK 逆向工程、去臃肿、去广告、外科式 dex 补丁、重打包,以及运行时/服务端分析的 Agent Skill。它是一个 **skill**,不是教程:它是写给 agent(Claude Code、Codex,或任何支持 Agent Skills 格式的 harness)在工作过程中加载的,因此按 progressive disclosure(渐进
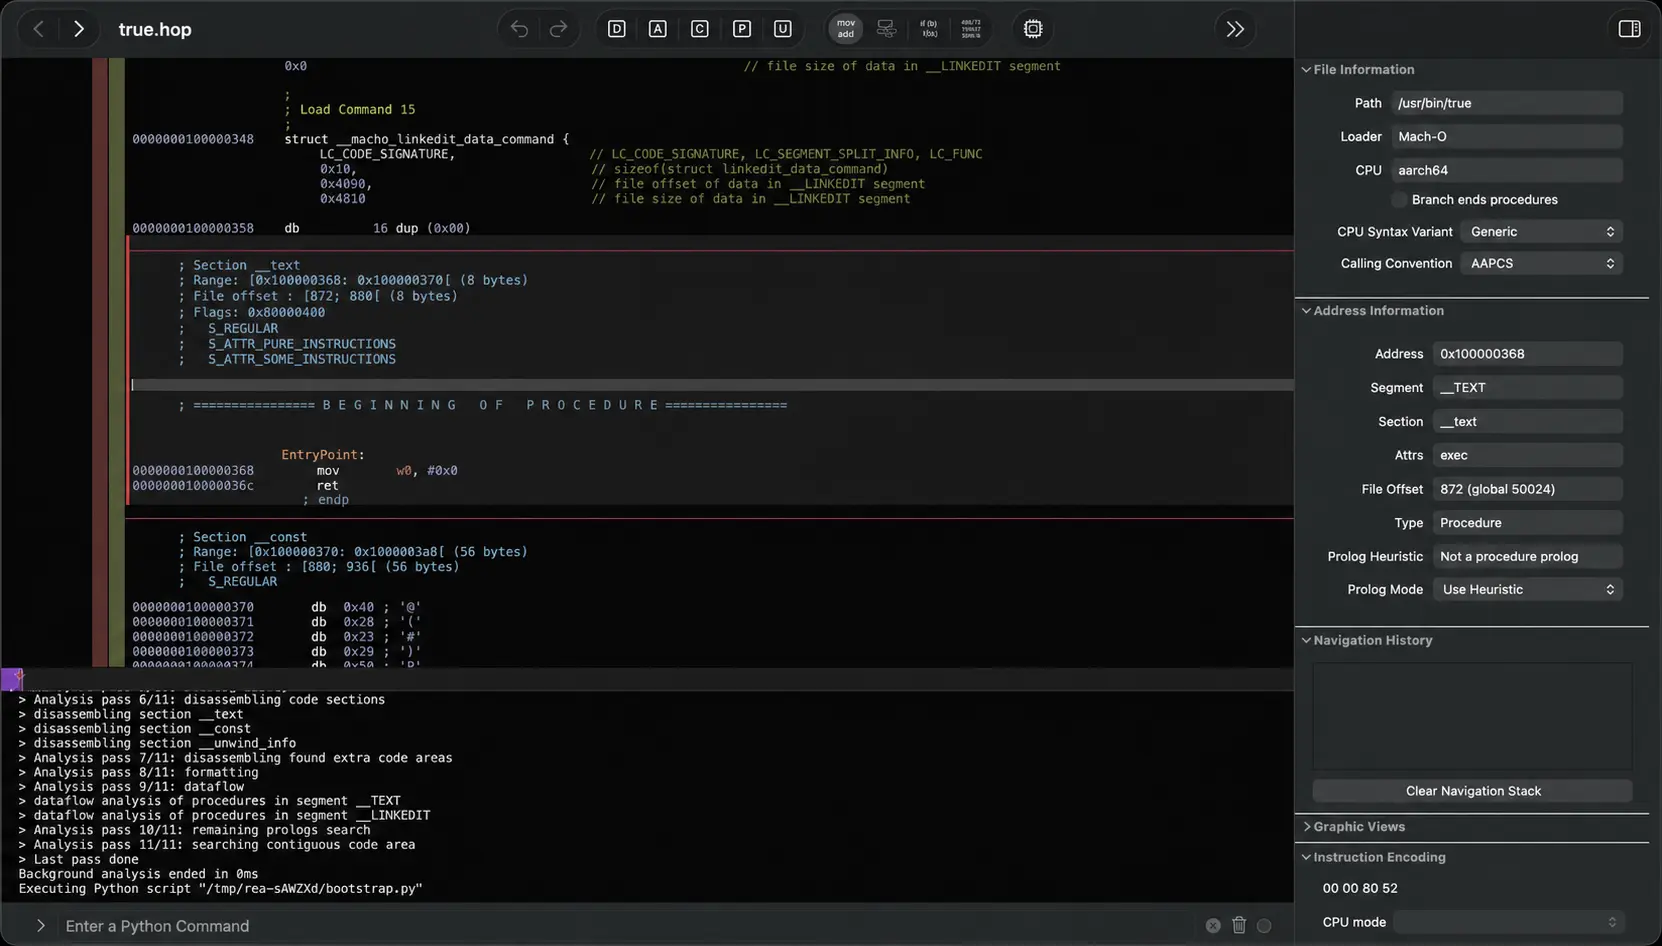
REA:逆向一切
# REA:逆向一切### 通过一个 MCP 服务,逆向分析二进制文件、应用程序和运行时行为。**看到喜欢的功能,弄清它的工作原理,深入到二进制层面。**(https://www.npmjs.com/package/rea-agents)(https://github.com/morluto/rea/blob/main/docs/mcp-contracts.md#generated-catalog)(https://skills.sh/m
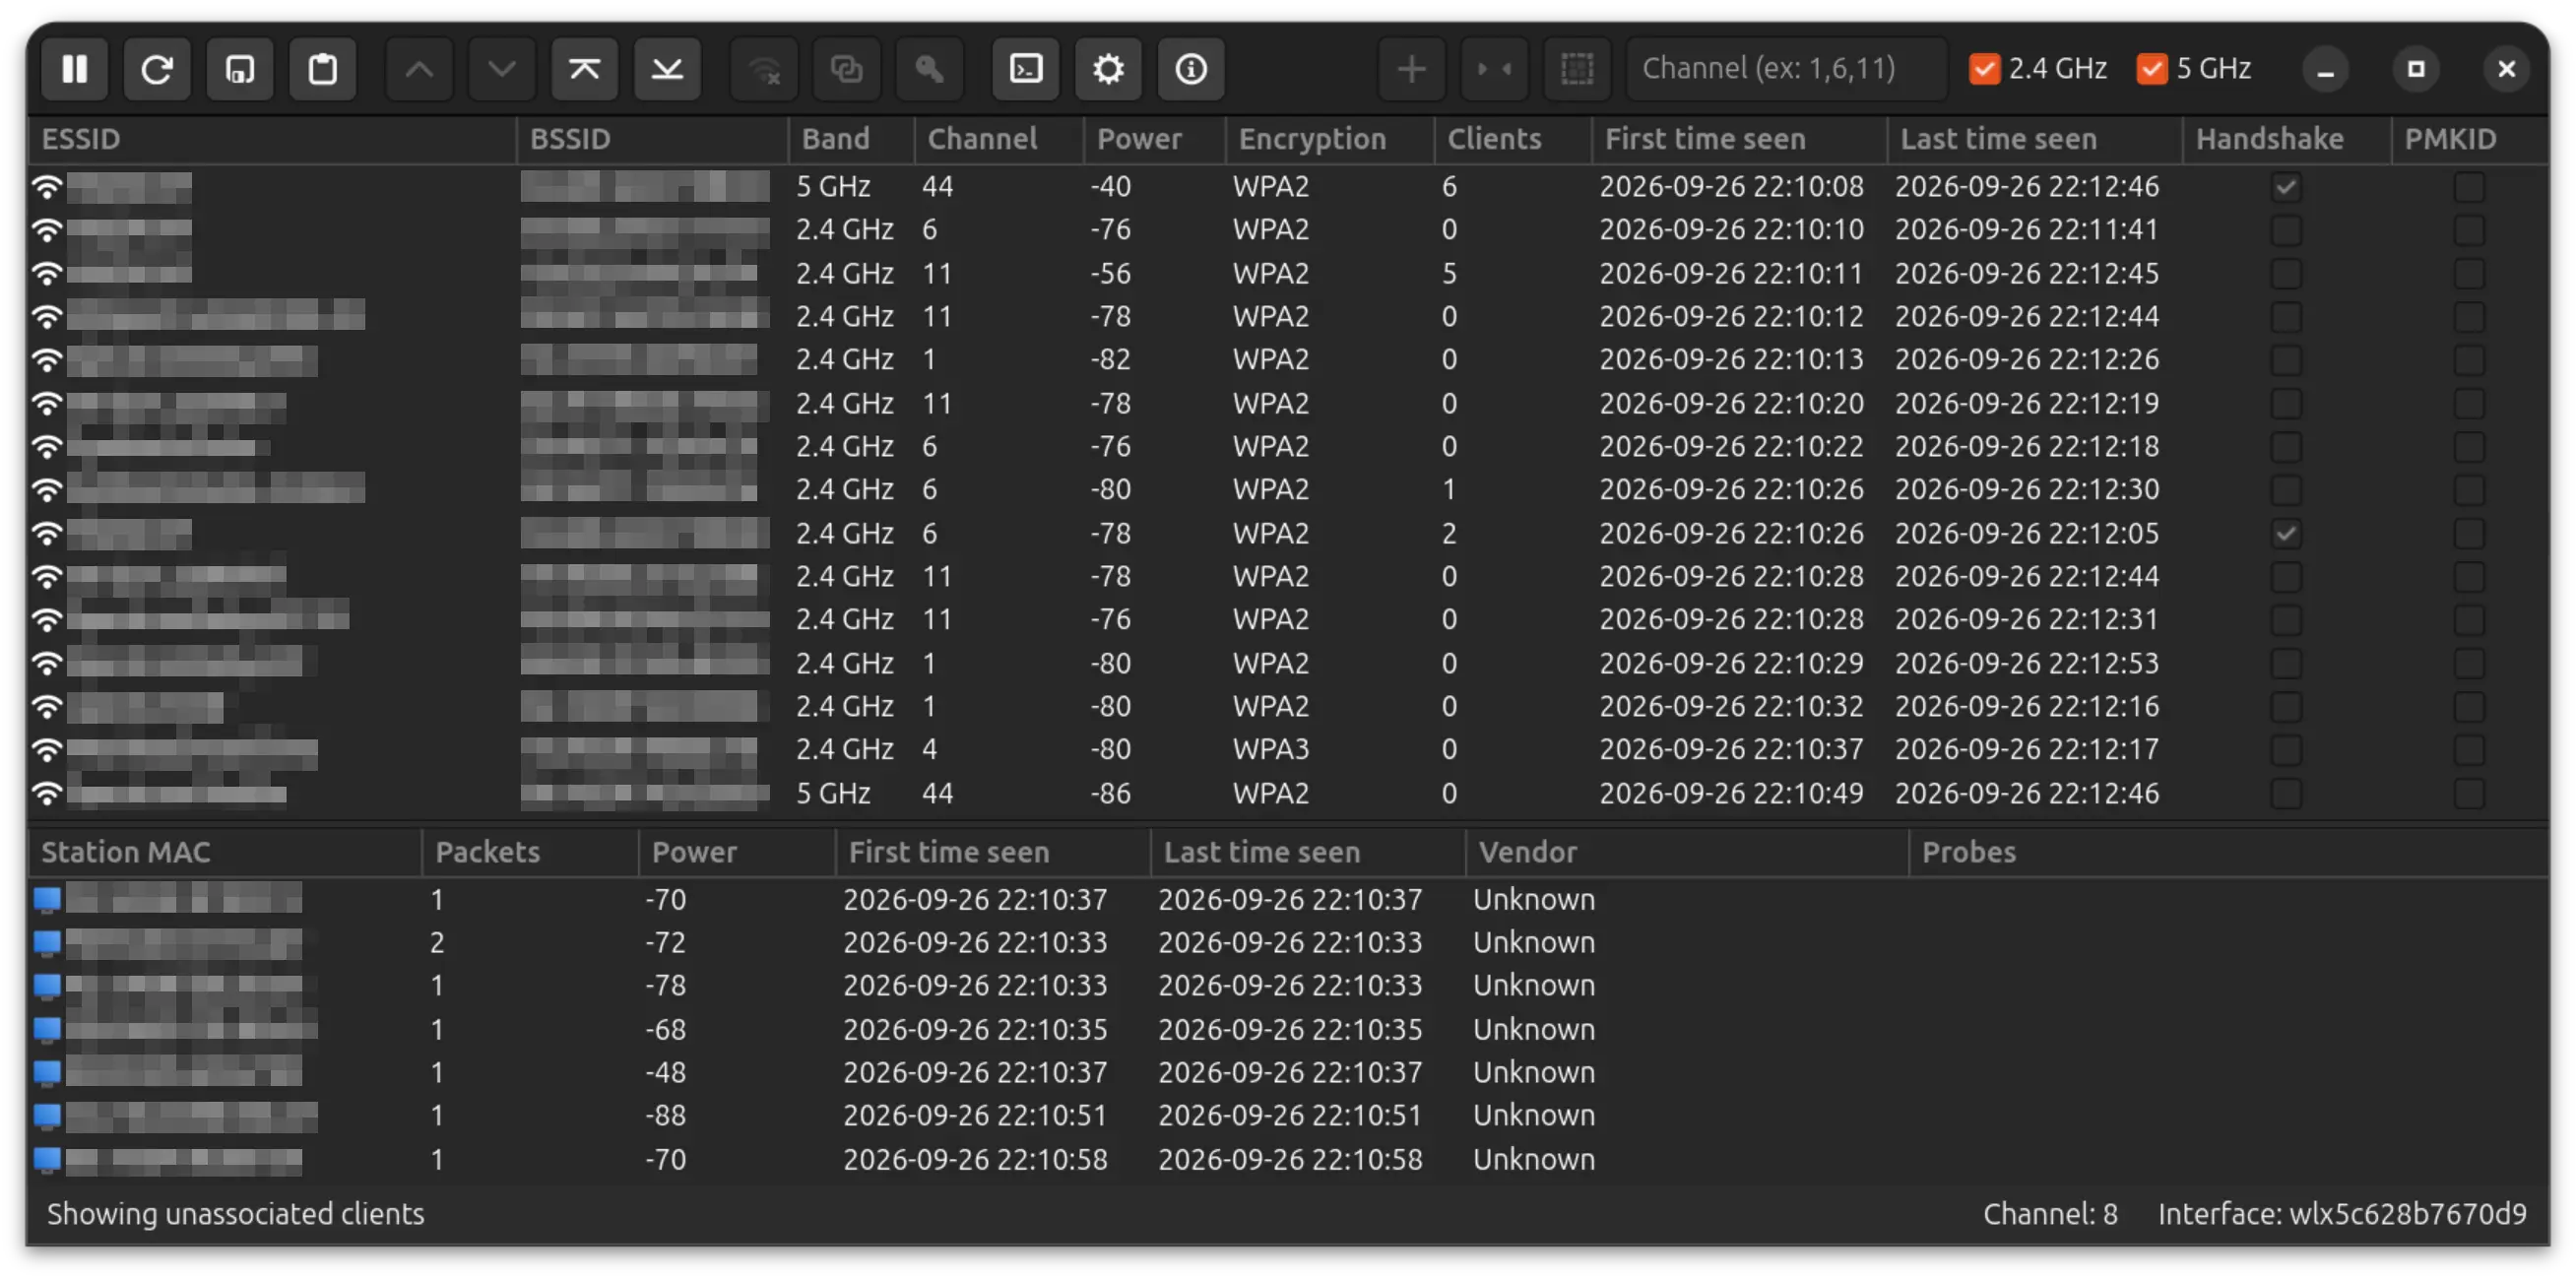
Airgorah:WiFi安全审计软件
Github:https://github.com/martin-olivier/airgorah`Airgorah`是一款 WiFi 安全审计软件,可以捕获附近的 WiFi 流量,发现连接到接入点的客户端,执行取消身份验证攻击,捕获握手和 PMKID,并破解接入点的密码。它使用 Rust 编写,图形部分使用(https://github.com/gtk-rs/gtk4-rs)Airgorah——基于
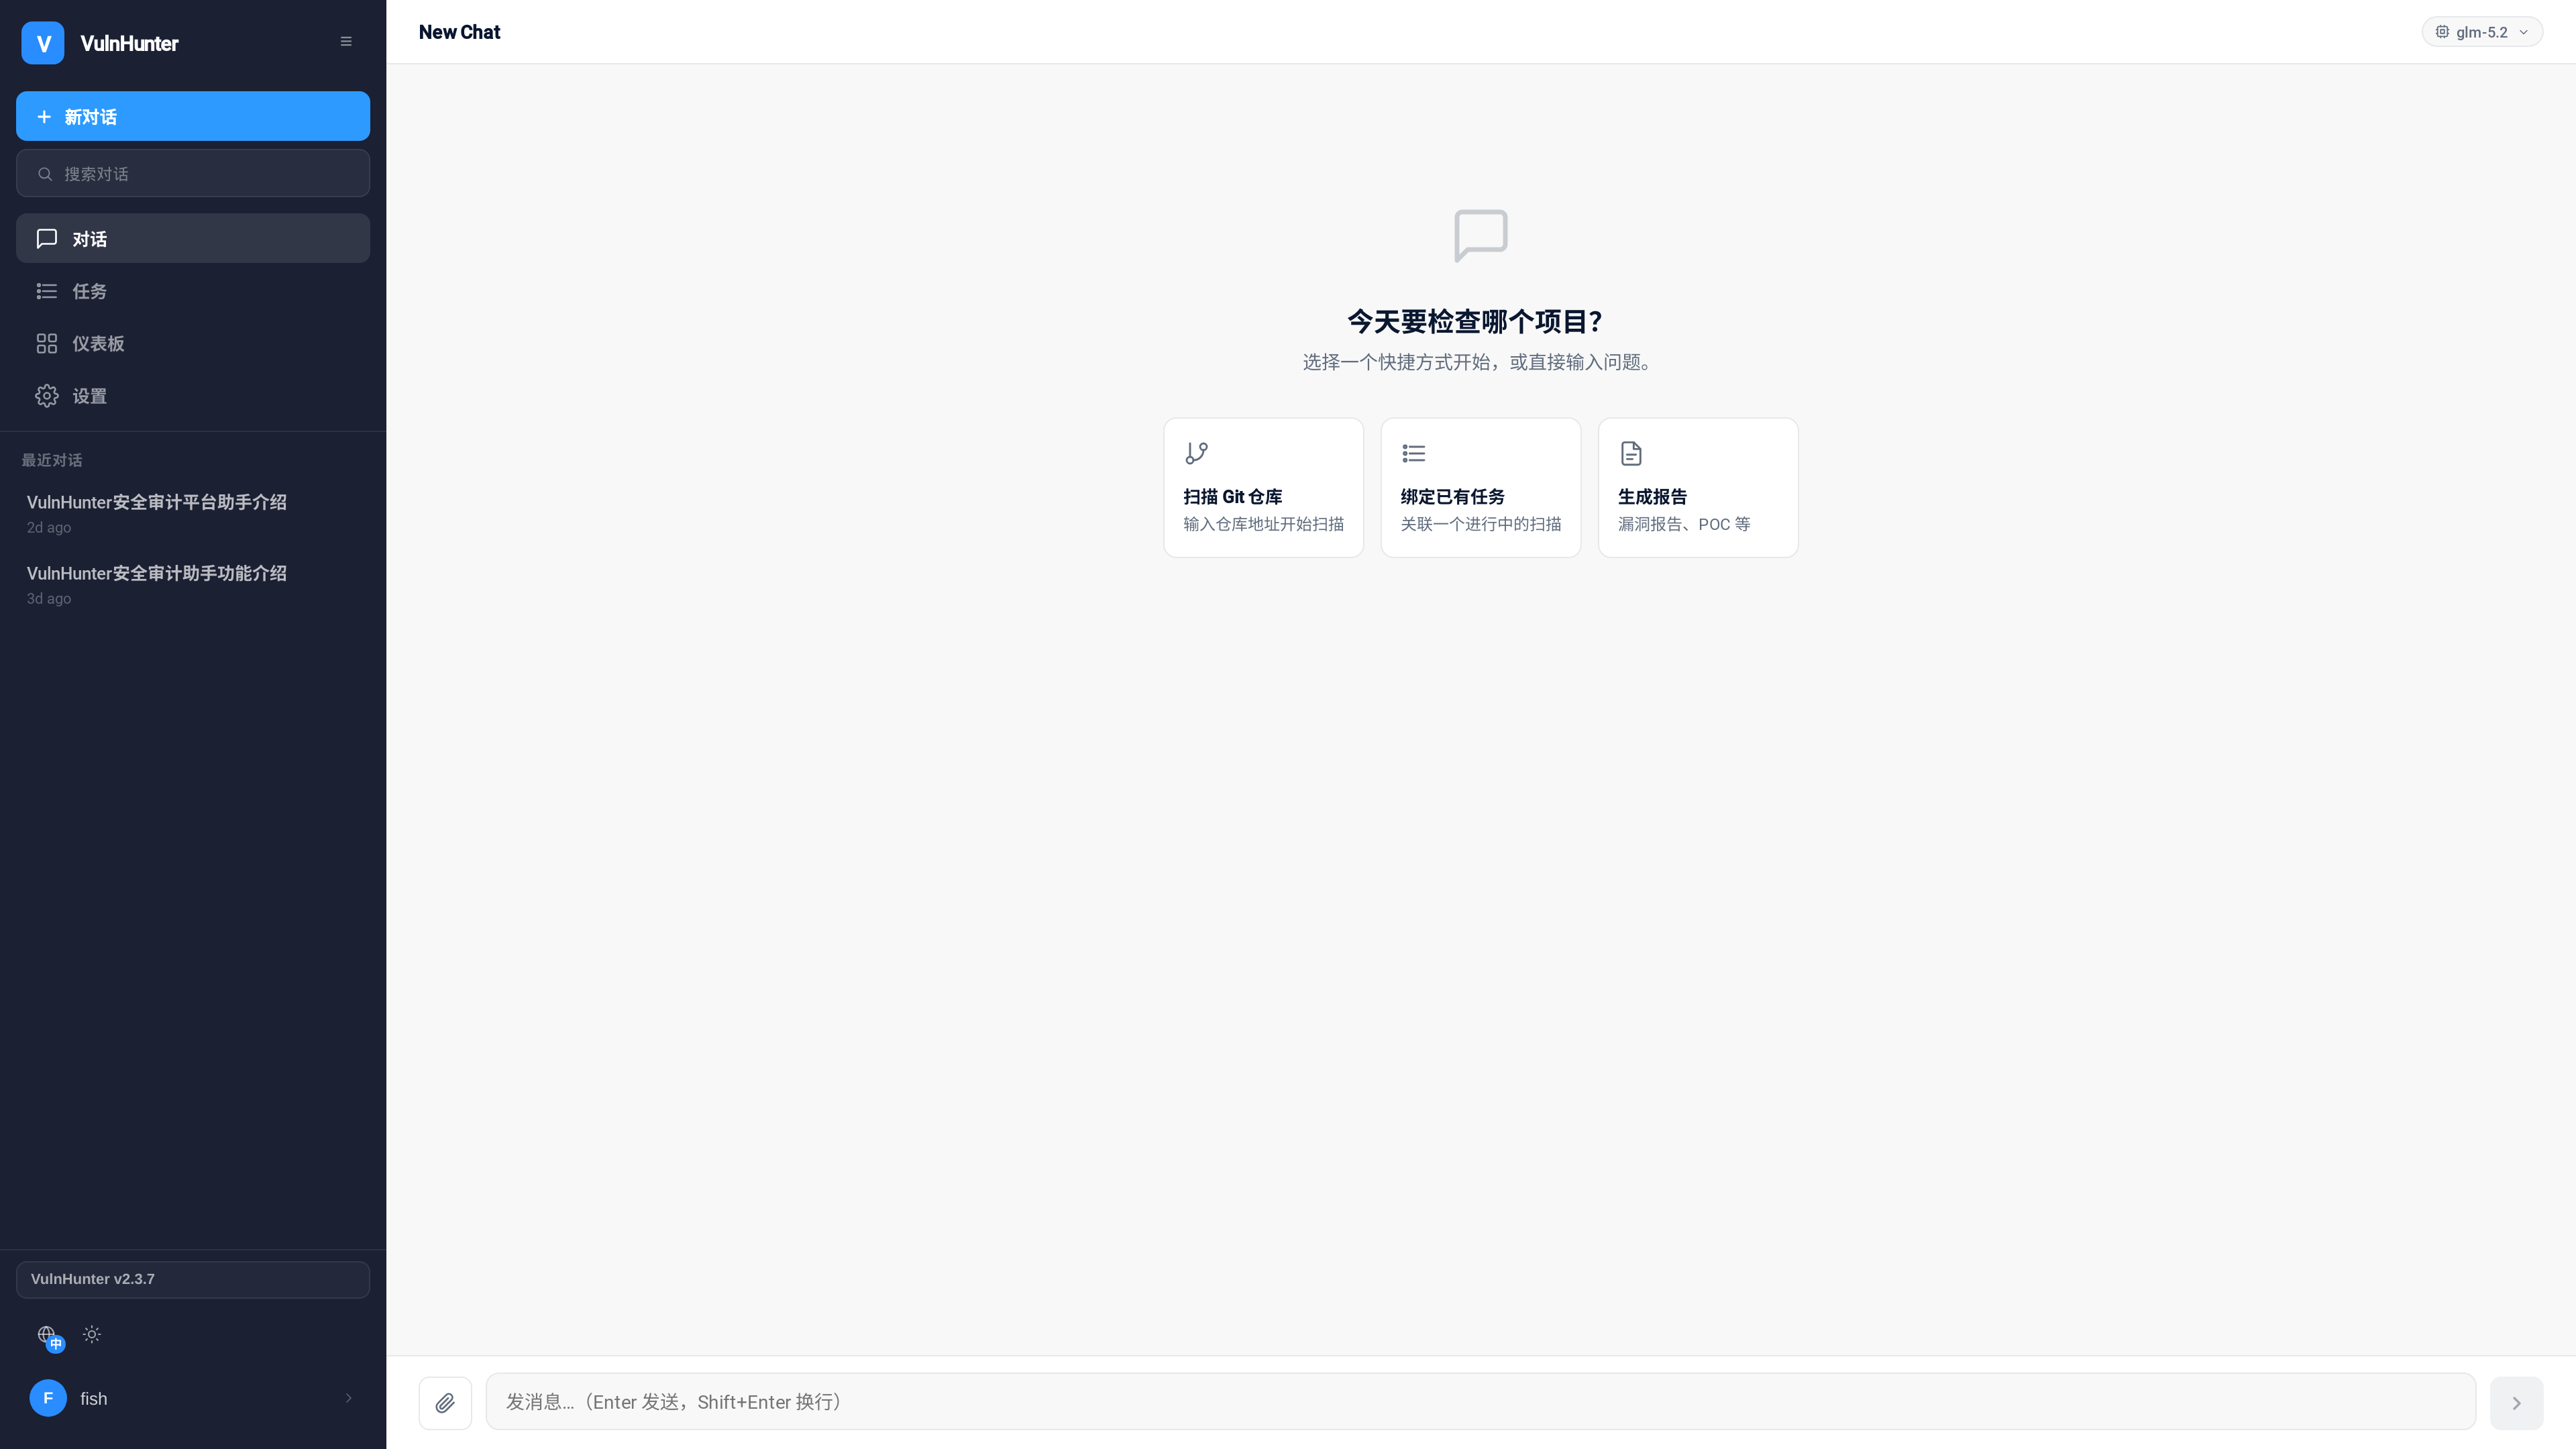
VulnHunter:AI 驱动的自动化漏洞发现 Agent 平台
# AI 驱动的自动化漏洞发现 Agent 平台VulnHunter 是一个开源的 AI 漏洞挖掘工作台,集成了自动化目标分析、AI 辅助漏洞发现、对话式调查、POC/EXP 生成验证、审核工作流和报告交付,支持自部署运行。---## 📸 界面预览### 🎛️ Dashboard 总览_实时掌握扫描进度与安全态势_### 🔍 漏洞发现_AI 发现的
彻底抛弃Jadx MCP!Droid ASC: 使用极速安卓反编译引擎并行分析数十个APK
本文介绍一个面向 AI Agent/移动安全研究者 的安卓反编译器 ASC,目前它中稿了 BlackHat EU 2026 Arsenal,可通过 pip install droidasc 安装使用后Agent时代,AI分析取代了大部分工程化的静态分析理论,并以惊人的速度统治了代码分析领域,但现有的反编译引擎仍然面向人类,从产物中构建达数GB的CFG,